Fearless Wallet 瀏覽器擴充功能被指暗藏外洩私鑰程式碼,Polkadot 社群基金會籲用戶立即搬移資產
Polkadot 社群基金會在台北時間 10 月 21 日晚間示警,多鏈錢包 Fearless Wallet 的瀏覽器擴充功能 3.0.1、3.0.3、3.0.4 與 3.0.5 版含有惡意程式碼,會在用戶解鎖錢包時把私鑰送到攻擊者的伺服器。2025 年 2 月以來用過這個擴充功能的人,應把帳戶視為已外洩,盡快在其他錢包產生新的助記詞並搬移資產。
風險聲明本文僅為資訊整理與新聞報導,不構成任何投資建議。加密資產價格波動劇烈,可能損失全部本金,請自行研究並評估風險。
資料查證時間:2026-10-22 08:30(台北時間)
BACKGROUND / 背景
發生什麼事:擴充功能解鎖時把私鑰送出去
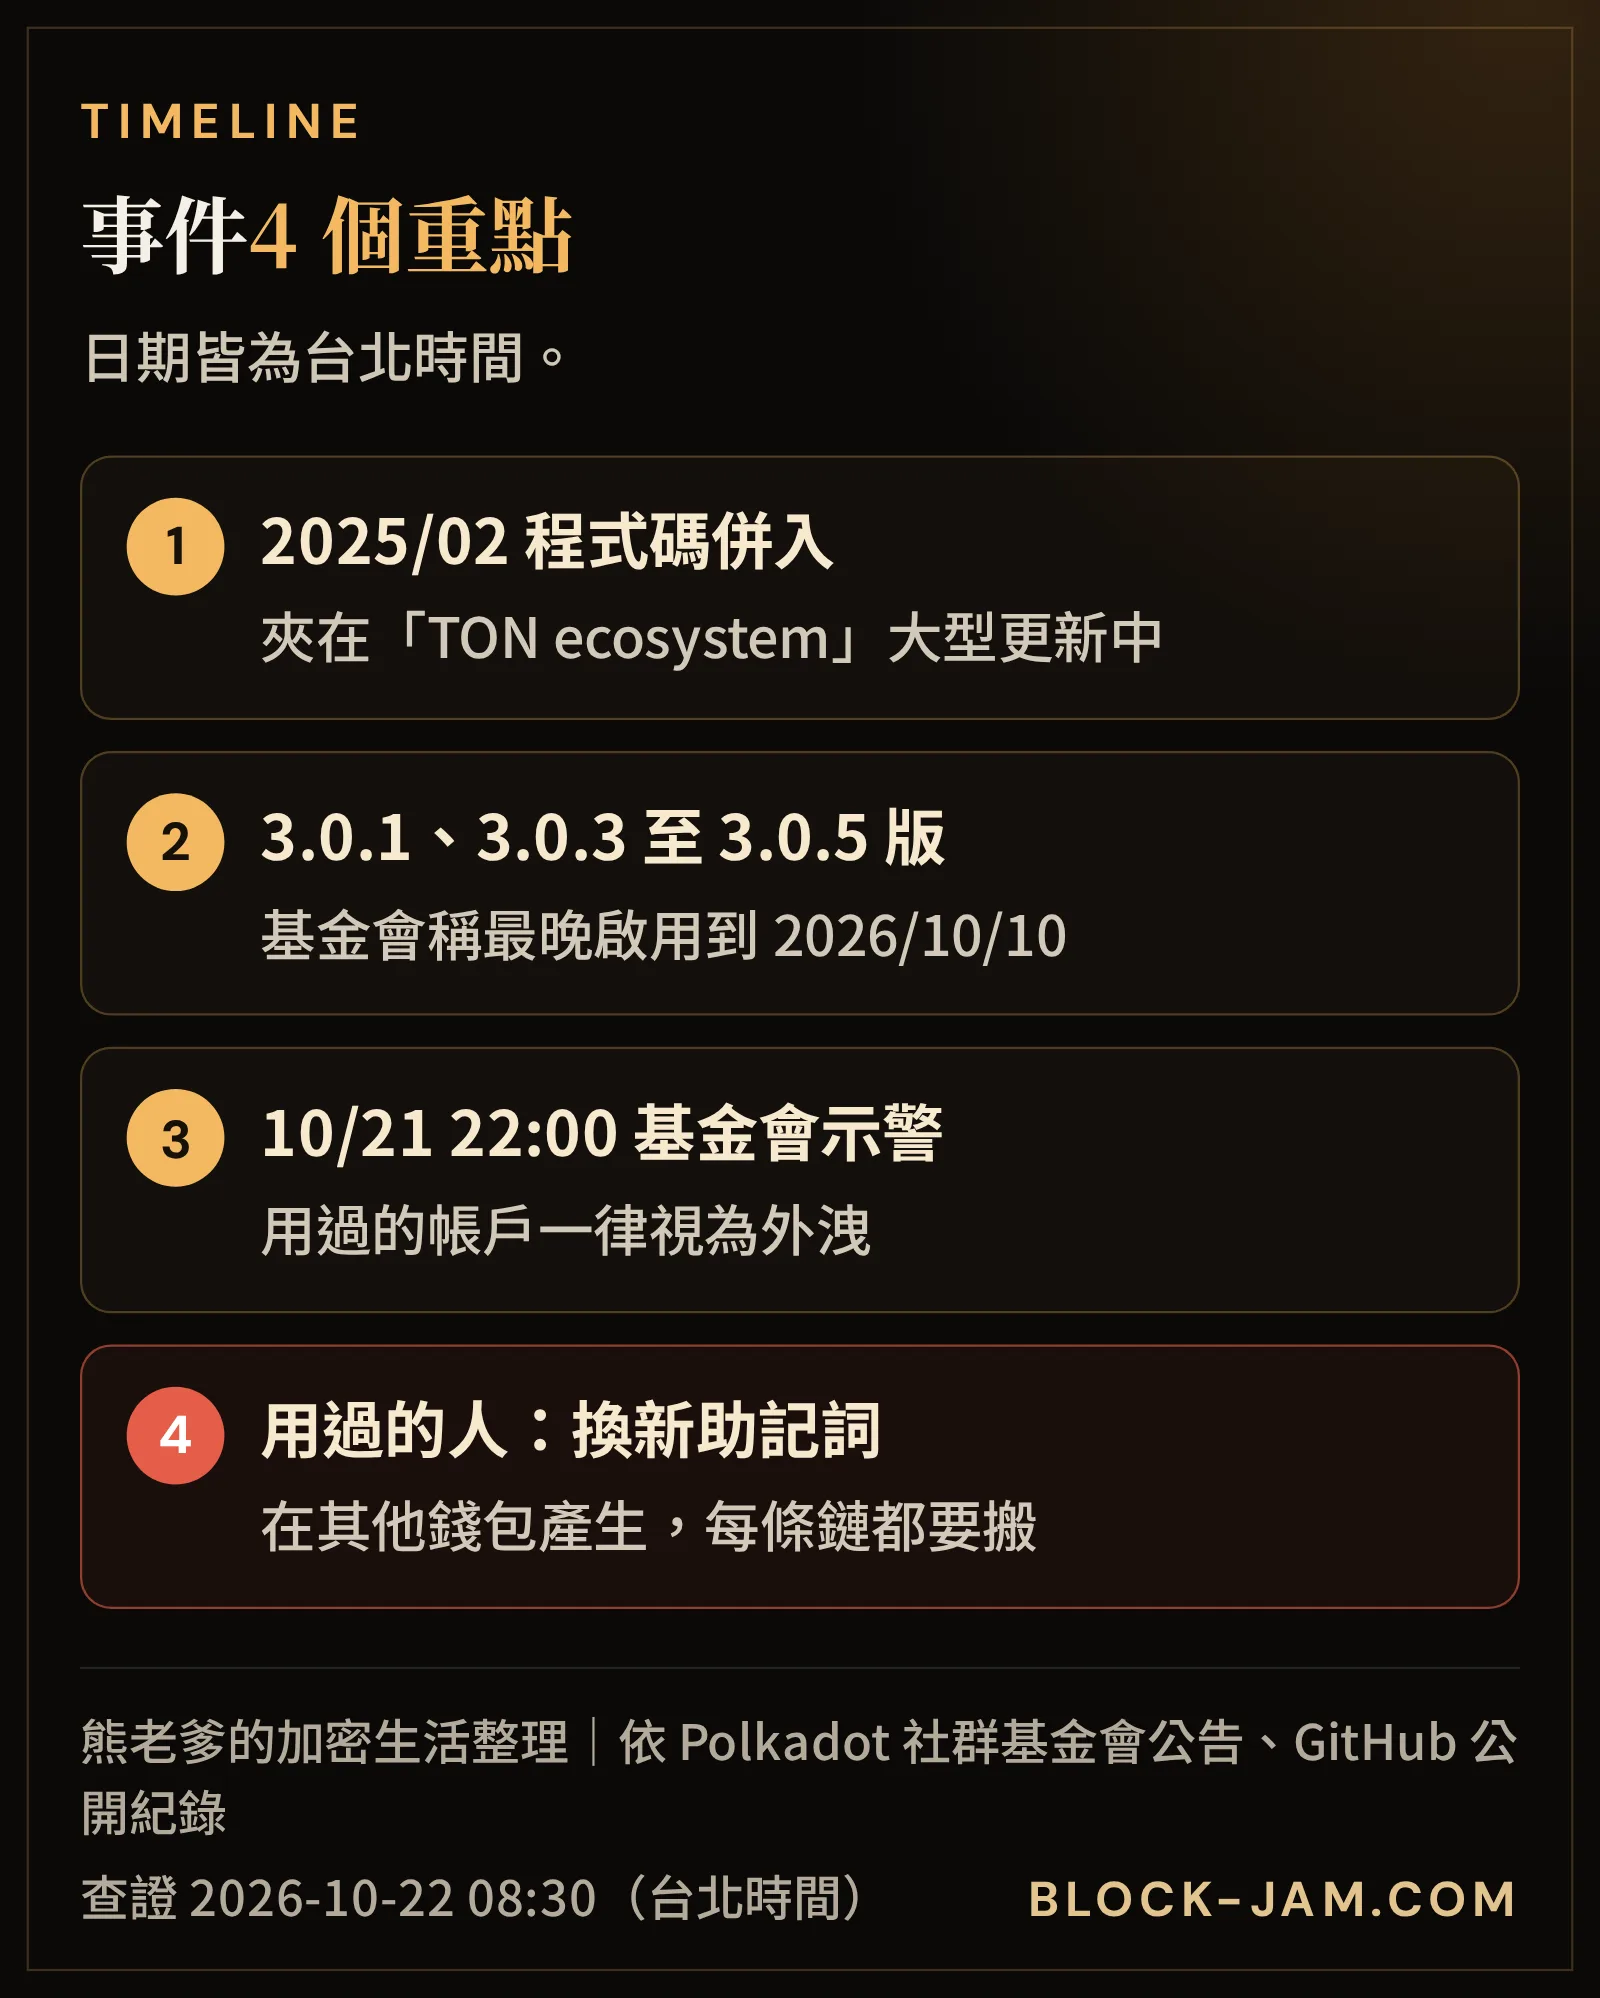
根據 Polkadot 社群基金會在 Polkadot 官方論壇發布的安全公告,Fearless Wallet 瀏覽器擴充功能的 3.0.1、3.0.3、3.0.4 與 3.0.5 版含有問題程式碼,用戶解鎖錢包時,私鑰可能被傳到攻擊者的伺服器。基金會表示,這段程式碼在 2025 年 2 月併入公開原始碼,之後在不同期間被啟用,最晚到 2026 年 10 月 10 日,而且隨時可能再被打開。
Fearless Wallet 由日本區塊鏈公司 Soramitsu 開發,支援比特幣(Bitcoin, BTC)、以太坊與 Polkadot 等多條鏈;基金會強調它不是 Polkadot 官方錢包。
本站檢視了基金會指出的 GitHub 公開提交紀錄:這次名為「TON ecosystem」的更新裡,有一段外表看似查詢餘額的程式,實際上會讀取帳戶的助記詞,編碼後夾在網址參數中送到外部網站。基金會表示已有用戶回報資產遭未經授權轉出,實際受害人數與金額仍待釐清。
IMPACT / 影響
影響:換密碼、重裝都沒用,只有換新助記詞才算數
依基金會的說明,2025 年 2 月以來只要用過這個擴充功能,裡面的每個帳戶都應視為已外洩。只用手機 App 的用戶,經審查的 Android 與 iOS 版本沒有這段程式碼;但如果同一組助記詞曾匯入擴充功能,例如從雲端備份還原過,這組助記詞在哪個 App 使用都一樣危險。
帳戶的控制權綁在助記詞上,而不是錢包軟體。修改密碼、重新安裝擴充功能,或只是換一個錢包 App 匯入舊助記詞,都無法擋住已拿到私鑰的攻擊者。這和本站整理過的Ledger 經銷商冷錢包事件一樣,都是用戶自己沒操作錯、問題卻出在工具或供應鏈上的案例。
FOR TAIWAN / 台灣讀者
對台灣讀者有什麼影響、要注意什麼:先檢查瀏覽器擴充功能
台灣、香港、新加坡、馬來西亞的用戶都適用:先打開瀏覽器的擴充功能清單,確認自己有沒有裝過 Fearless Wallet。用過的人應在另一個持續維護的錢包產生全新的助記詞,再把舊帳戶在每一條鏈上的資產都轉過去;Fearless Wallet 支援多條鏈,只搬一條鏈不夠。
事件發生後,常會有人冒充客服或「資產追回專家」私訊受害者。任何要你提供助記詞、私鑰,或先付費才能追回資金的人,都應視為詐騙;本站的加密貨幣詐騙防範指南整理了常見話術。
瀏覽器擴充功能錢包屬於熱錢包,方便但長時間連網。大額、長期持有的資產,可考慮改放在助記詞不經過電腦的冷錢包;冷錢包和熱錢包的差別一文說明了兩者怎麼分配。
WHAT NEXT / 後續
接下來觀察:開發團隊說明與實際損失
可留意 Soramitsu 是否說明程式碼如何進入正式版本、擴充功能的修正狀態,以及遭轉出的資產能否被追蹤或凍結。後續進度會在每日新聞的監管與資安動態持續更新。
FAQ / 常見問題
常見問題
哪些人受到 Fearless Wallet 事件影響?
依 Polkadot 社群基金會 2026 年 10 月 21 日的公告,2025 年 2 月以來用過 Fearless Wallet 瀏覽器擴充功能的人,帳戶都應視為已外洩。只用手機 App、且助記詞從未匯入擴充功能的用戶,基金會表示經審查的版本沒有這段程式碼。
已經把擴充功能刪掉了,還需要處理嗎?
需要。攻擊者可能已經拿到私鑰,刪除擴充功能、改密碼或換 App 匯入舊助記詞都無法補救。應在另一個錢包產生全新的助記詞,並把每條鏈上的資產轉過去。
Fearless Wallet 是 Polkadot 官方錢包嗎?
不是。Polkadot 社群基金會表示,Fearless Wallet 是獨立團隊開發維護的第三方錢包,從來不是 Polkadot 官方錢包;開發商為日本區塊鏈公司 Soramitsu。
有人私訊說可以幫忙追回資產,可信嗎?
不可信。基金會提醒,正當的協助者不會主動私訊,也不需要你的私鑰或助記詞。要求提供助記詞或先付費的「追回服務」都應視為詐騙。
DISCLOSURE / 聲明
風險聲明與利益揭露
風險聲明
本文僅供新聞報導與資訊參考,不構成任何投資建議、要約或招攬,也不推薦任何交易所、平台或加密資產。加密資產價格波動劇烈,可能損失全部本金;過去表現不代表未來結果。各地法規不同,請自行確認所在地規定,必要時諮詢合格的專業人士。本站服務條款中的非投資建議與風險揭露有完整條文。
利益揭露
作者個人持有少量加密貨幣。本文沒有任何推薦連結或贊助,也沒有替文中提到的任何業者打廣告;本站部分其他文章可能含推薦連結,一律清楚標示並加上 rel="sponsored"。贊助與推薦連結的完整規則,都公開在關於熊老爹的贊助與利益揭露。
AI 協助與更正
部分內容經 AI 協助整理,經熊老爹審訂後發布。文中的數字與事件進度以查證日 2026-10-22 為準,之後可能變動;發現錯誤會在文末註明更正日期與內容。我們依照本站的編輯與查證原則查證,也歡迎透過關於頁的聯絡方式來信指正。
SOURCES / 資料來源
資料來源
- Polkadot Forum(2026-10-21 22:00 台北時間):Security notice: Fearless Wallet browser extension - leaked private keys(Polkadot Community Foundation)基金會公告:受影響版本 3.0.1、3.0.3、3.0.4、3.0.5,2025-02-19 隨「TON ecosystem」變更加入,解鎖時把私鑰送到攻擊者伺服器;用過者應視為外洩、以新助記詞搬移資產;行動版審查版本未含此程式碼;提防「追回資金」詐騙。
- GitHub soramitsu/fearless-wallet-web:commit a9275bd「TON ecosystem」(2025-02-19)本站檢視公開程式碼:新增的 TonBalanceService 讀取帳戶助記詞(getDataAccounts → exportMnemonic)、編碼後以網址參數送往外部網站。
- GitHub soramitsu/fearless-wallet-web:Fearless Wallet 網頁版與擴充功能原始碼(Soramitsu)Fearless Wallet 擴充功能原始碼由 GitHub 組織 soramitsu(ソラミツ,所在地日本)維護;Soramitsu 官網 soramitsu.co.jp 亦將 Fearless Wallet 列為其產品。