幣安公布遭駭初步調查報告:駭客從 6 月起準備,以假求職面試讓工程師下載惡意程式
幣安 11 月 3 日公布 10 月 29 日遭駭事件的初步調查報告,指出攻擊者從 6 月就開始準備:先透過遭竄改的開發工具掌握錢包團隊人員,再假冒招聘方安排兩輪面試,誘使另一名工程師下載藏有惡意程式的「作業」,最後利用內部 AI 工具取得錢包簽署相關權限。對華語讀者來說,連求職面試都可能是攻擊入口。
風險聲明本文僅為資訊整理與新聞報導,不構成任何投資建議。加密資產價格波動劇烈,可能損失全部本金,請自行研究並評估風險。
資料查證時間:2026-11-04 08:20(台北時間)
BACKGROUND / 背景
發生什麼事:一場從 6 月開始、分好幾階段的入侵
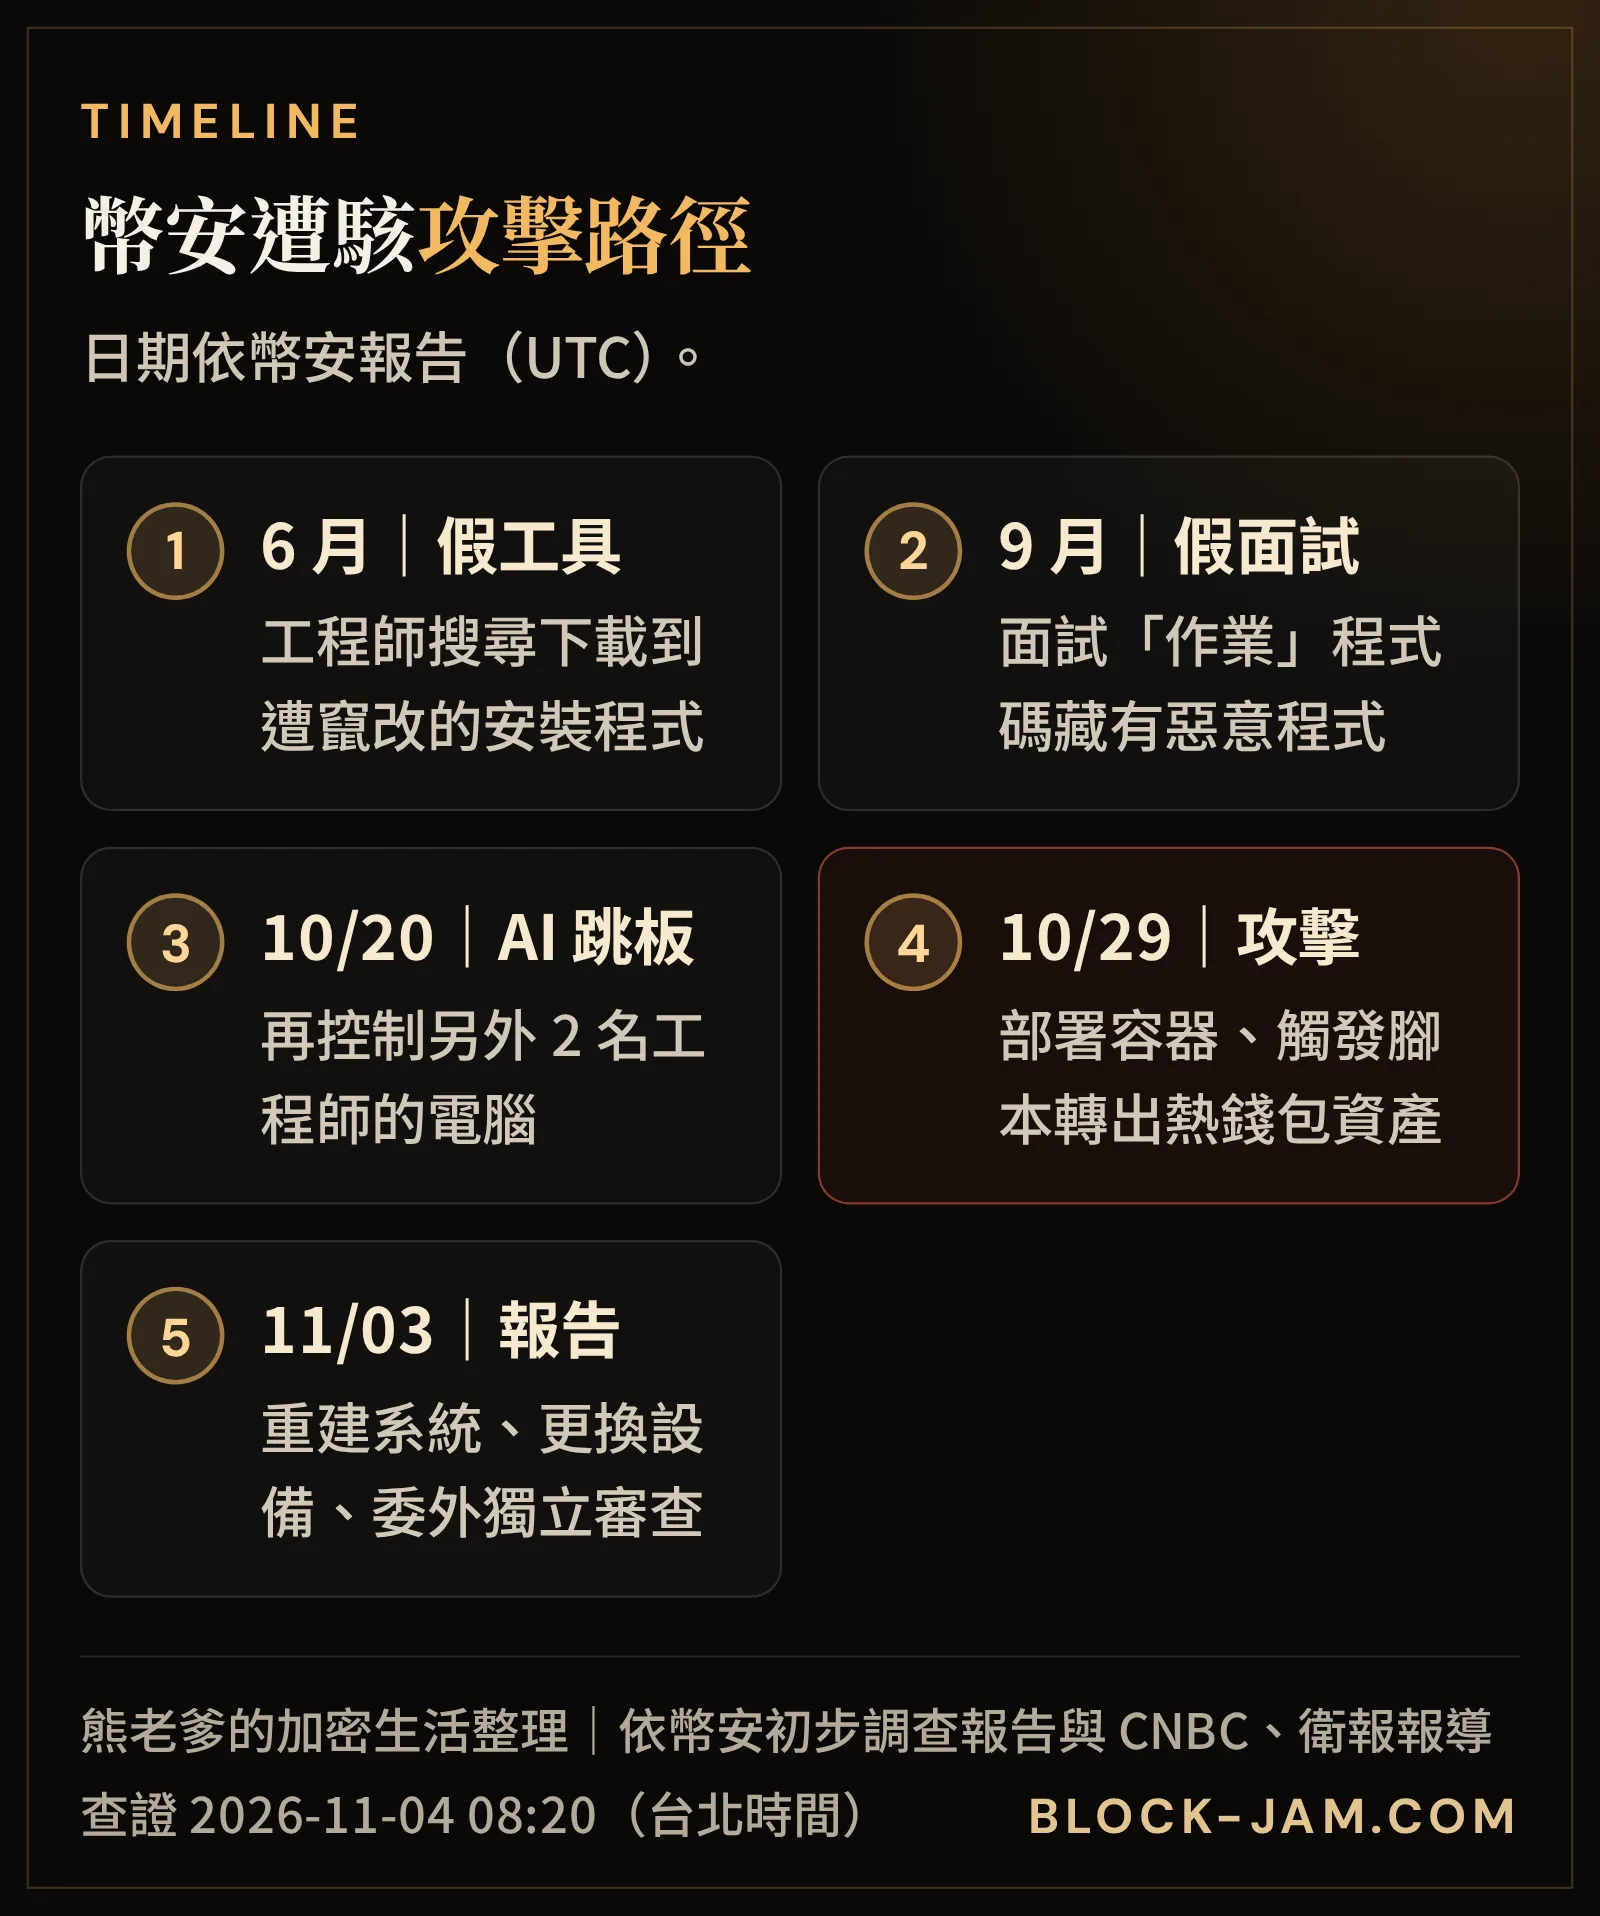
本站在幣安熱錢包遭駭事件一文整理過事發經過。依幣安 11 月 3 日發布的初步調查報告,這不是單一漏洞或一次釣魚,而是多階段的長期攻擊。6 月,一名錢包維運工程師從搜尋結果下載到遭竄改的 Homebrew 安裝程式,資安團隊雖然察覺並更換設備,但他與同組成員的職務已經曝光。
9 月,另一名在求職平台上列出幣安經歷的工程師,被自稱「專案總監」的人接觸,第一輪由假人資視訊面試,第二輪改在聊天軟體進行。面試尾聲,他被要求把一份含有惡意程式碼的「作業」下載到工作電腦。
IMPACT / 影響
影響:內部 AI 工具被當成跳板,最後碰到錢包簽署
報告指出,攻擊者 10 月 20 日利用被入侵的電腦與一套內部 AI 工具,再控制另外 2 名工程師的電腦;10 月 29 日再用竊得的憑證部署容器、觸發惡意腳本,繞過正常提領流程轉出熱錢包資產。幣安初步估計受影響資產約 63.4 億美元,並引述美國聯邦調查局(FBI)資訊指北韓為幕後主使。
幣安共同執行長 Richard Teng 接受 CNBC 專訪時也說明,公司已重建受影響的錢包系統與 AI 工具、更換設備並撤銷相關憑證,並找獨立專家審查。北韓長期鎖定加密產業,背景見美國制裁北韓 IT 工作者網路。
FOR TAIWAN / 華語讀者
對台灣讀者有什麼影響、要注意什麼:一般用戶防假客服,從業者防假面試
第一,台灣、香港、新加坡與馬來西亞等地的幣安用戶,資產損失依官方說法由幣安承擔,不需要「登記補償」。事件後冒充幣安客服或傳送補償連結的訊息都應視為詐騙,辨識方法見加密貨幣詐騙防範指南。
第二,加密產業的工程師與求職者要留意這種手法:面試方要求執行程式「作業」時,不要用工作電腦或存有錢包、公司憑證的設備;開發工具只從官方來源安裝,不點搜尋廣告。
第三,交易所再大也可能出事,長期不動用的資產可依冷錢包和熱錢包的差別評估自行保管。
WHAT NEXT / 後續
接下來觀察:獨立審查結果與最終損失數字
這份報告是初步版本。接下來可觀察 3 件事:獨立資安公司的審查結論、最終確認的損失與追回金額,以及遭竊資產的凍結與洗錢追蹤進度。衛報的整理也提到,北韓官方否認涉案。幣安遭駭後公布的幣安零知識儲備證明也值得對照,相關進度會在每日新聞的監管與資安動態持續更新。
FAQ / 常見問題
常見問題
幣安這次遭駭是怎麼被入侵的?
依幣安 11 月 3 日的初步調查報告,攻擊者先以遭竄改的開發工具與假招聘面試植入惡意程式,再利用內部 AI 工具控制其他工程師的電腦,10 月 29 日觸發惡意腳本轉出熱錢包資產。
幣安用戶的資產損失由誰承擔?
幣安在報告中表示,遭竊資金的損失由公司承擔,不由用戶承擔。用戶不需要另外登記補償,收到自稱幣安的補償連結或私訊時應提高警覺。
假求職面試的攻擊要怎麼防範?
面試方要求下載或執行程式作業時,避免使用工作電腦或存有錢包、公司憑證的設備;開發工具只從官方來源安裝,不點搜尋廣告。
這次事件的損失金額確定了嗎?
還沒有。幣安在初步報告中估計受影響資產約 63.4 億美元,調查仍在進行,並將由獨立資安公司審查,最終數字以後續正式報告為準。
DISCLOSURE / 聲明
風險聲明與利益揭露
風險聲明
本文僅供新聞報導與資訊參考,不構成任何投資建議、要約或招攬,也不推薦任何交易所、平台或加密資產。加密資產價格波動劇烈,可能損失全部本金;過去表現不代表未來結果。各地法規不同,請自行確認所在地規定,必要時諮詢合格的專業人士。本站服務條款中的非投資建議與風險揭露有完整條文。
利益揭露
作者個人持有少量加密貨幣。本文沒有任何推薦連結或贊助,也沒有替文中提到的任何業者打廣告;本站部分其他文章可能含推薦連結,一律清楚標示並加上 rel="sponsored"。贊助與推薦連結的完整規則,都公開在關於熊老爹的贊助與利益揭露。
AI 協助與更正
部分內容經 AI 協助整理,經熊老爹審訂後發布。文中的數字與事件進度以查證日 2026-11-04 為準,之後可能變動;發現錯誤會在文末註明更正日期與內容。我們依照本站的編輯與查證原則查證,也歡迎透過關於頁的聯絡方式來信指正。
SOURCES / 資料來源
資料來源
- 幣安官方部落格(2026-11-03):29 October 2026 Binance Security Incident: Initial Findings and Response Update幣安初步調查報告:受影響資產約 63.4 億美元;6 月工程師 A 下載遭竄改的 Homebrew;9 月工程師 B 經正規求職平台遭假招聘、兩輪面試後下載含惡意程式的「作業」;10/20 利用內部 AI 工具控制工程師 A、C;10/29 部署容器觸發惡意腳本;已重建錢包系統與 AI 工具、更換設備、撤銷憑證,將委託獨立資安公司審查;損失由幣安承擔。
- CNBC(2026-11-03):Binance co-CEO Richard Teng says hackers used fake job interviews, AI tool to steal $6.3 billion in cryptoCNBC 專訪幣安共同執行長 Richard Teng:攻擊者 6 月以假冒的開發工具誘騙工程師安裝、9 月假扮招聘方面試另一名工程師並以藏惡意程式的程式作業入侵,再經內部 AI 工具取得錢包交易授權系統的存取;已重建錢包系統與 AI 工具、更換設備,並請獨立專家審查。
- 衛報 The Guardian(2026-11-03):Hackers behind $6.3bn Binance heist used malware and bogus job interviews整理幣安更新:6 月誤下載惡意程式、9 月假招聘(第一輪視訊面試、第二輪在聊天軟體)、10/20 以內部 AI 工具控制系統、10/29 發動攻擊;FBI 指北韓所為,北韓否認。