Optimizely 遭入侵:滙豐、Zoom 等大型網站一度被植入調包加密貨幣地址的惡意程式
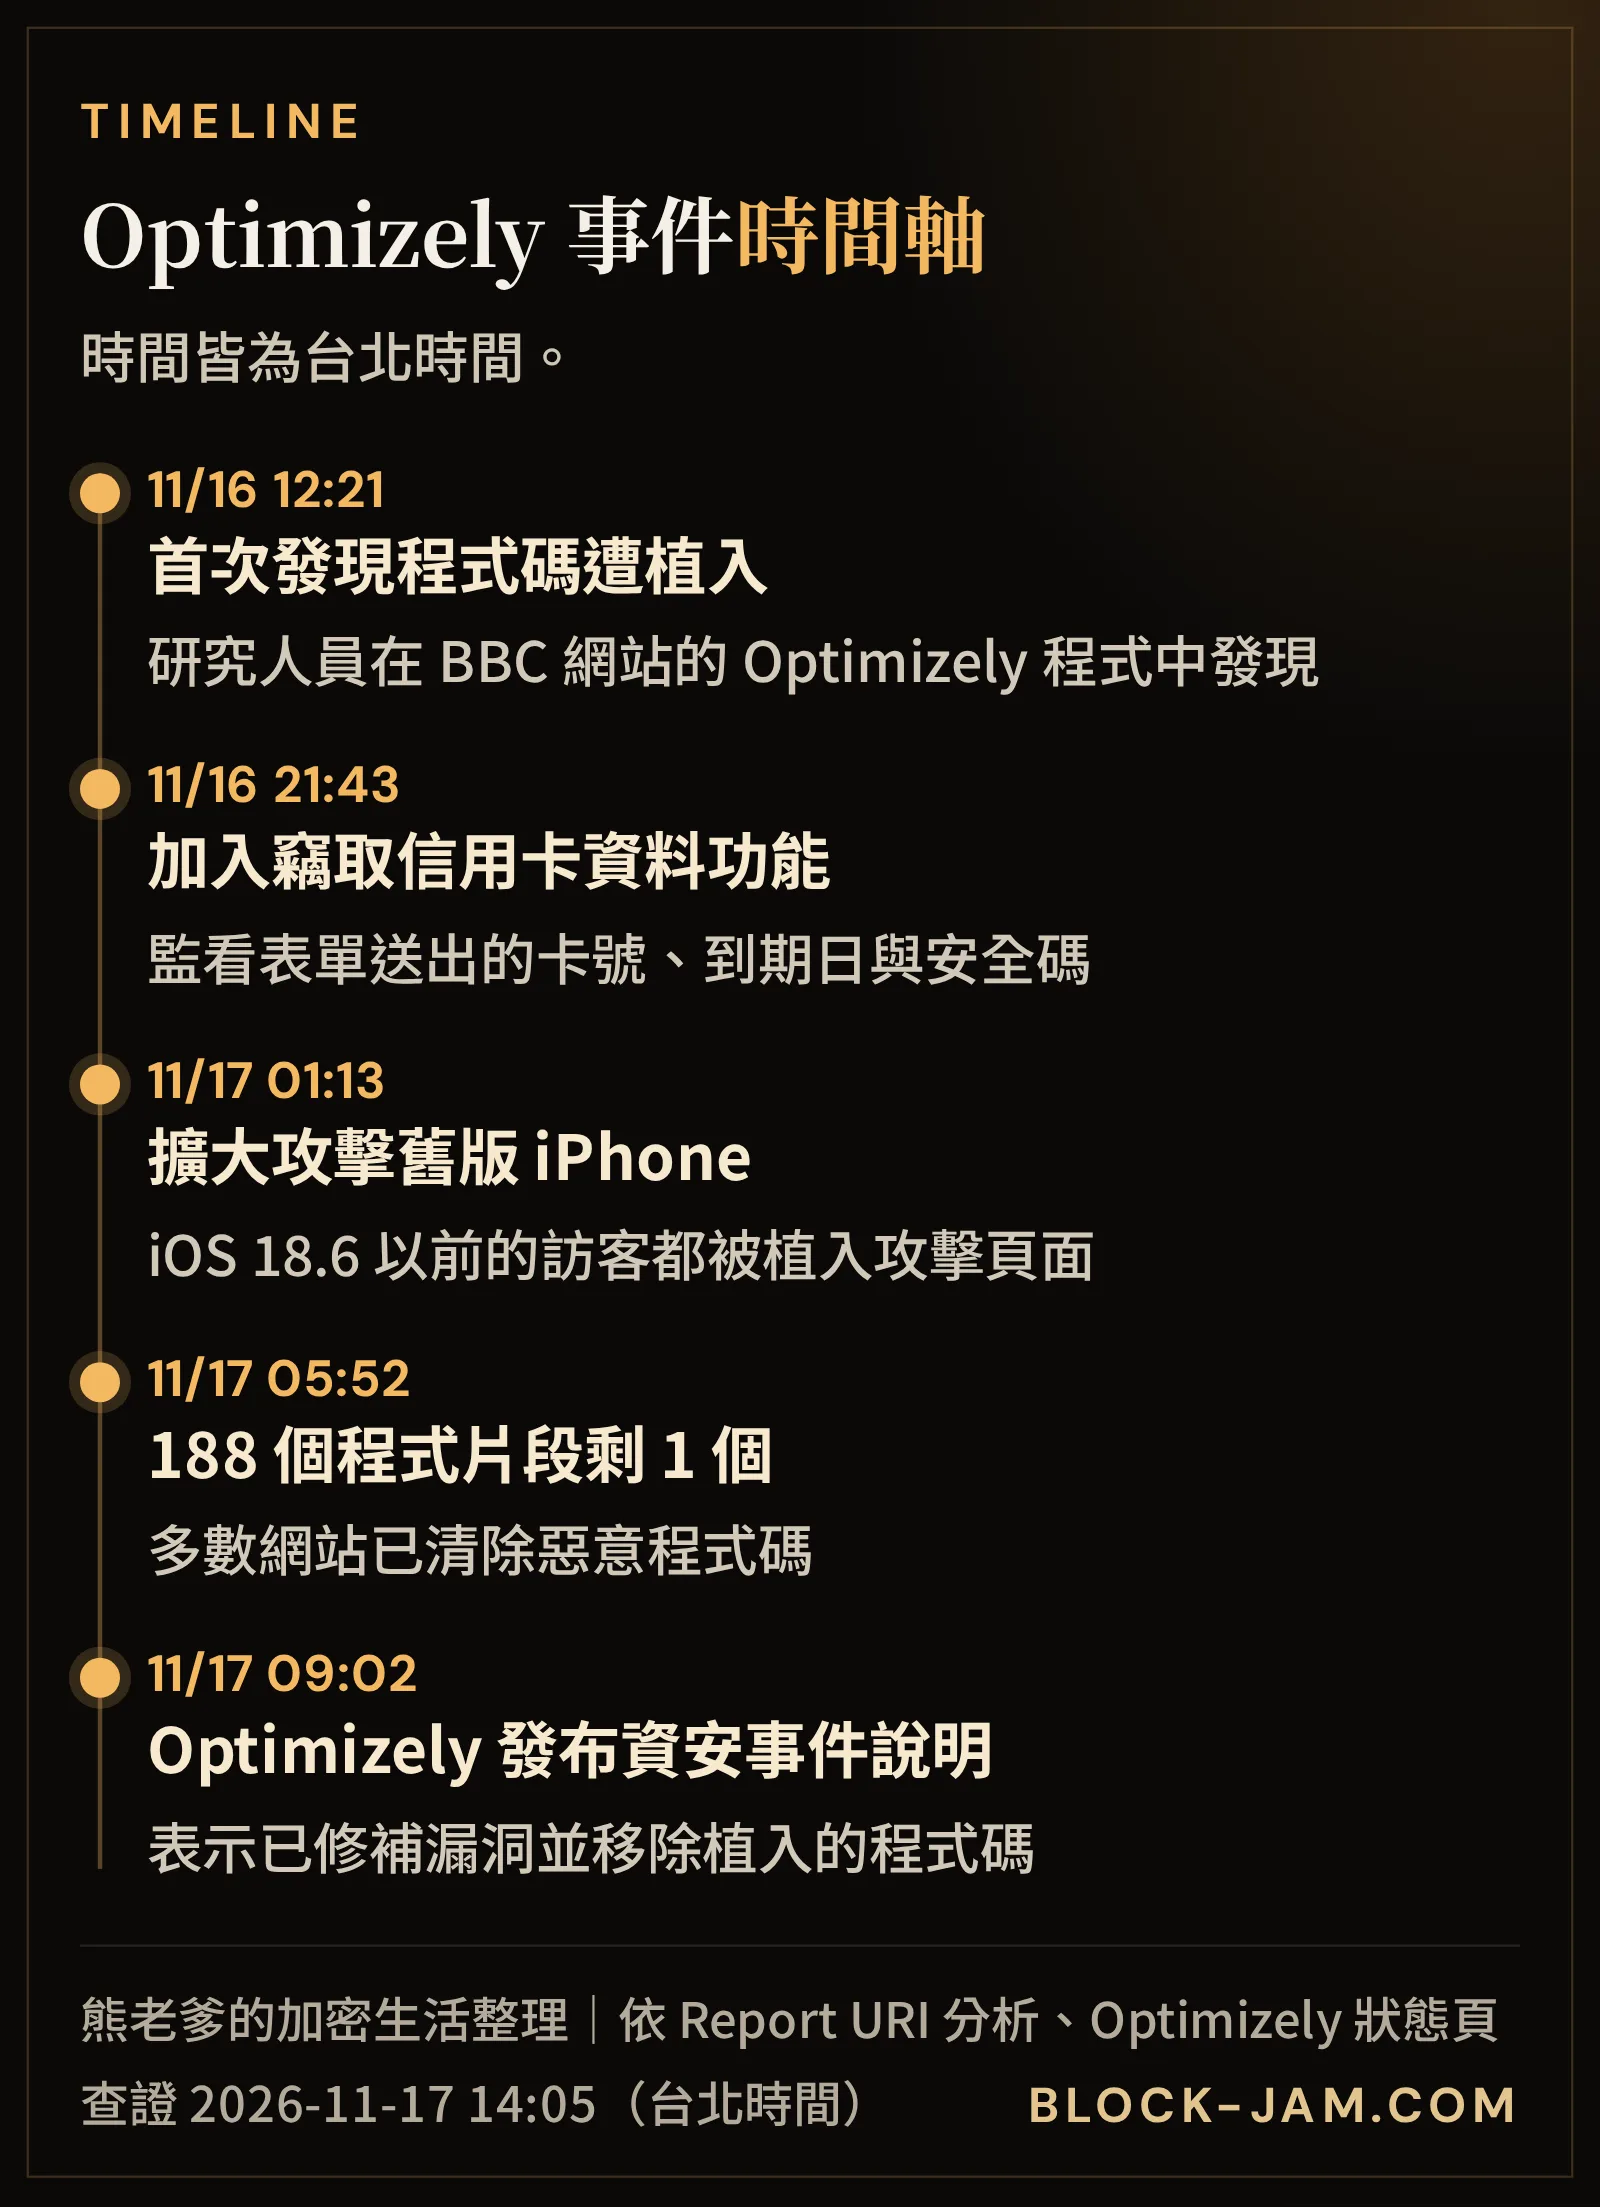
網站優化工具 Optimizely 遭入侵,台北時間 11 月 16 日中午到 17 日清晨,滙豐、Zoom、CNN 等大型網站一度向訪客載入惡意程式,會把頁面上或剪貼簿裡的加密貨幣地址換成攻擊者的,並嘗試竊取信用卡資料、攻擊舊版 iPhone。Optimizely 已表示修補漏洞並移除程式碼;這段期間曾在這些網站複製錢包地址的讀者,應回頭核對轉帳紀錄。
風險聲明本文僅為資訊整理與新聞報導,不構成任何投資建議。加密資產價格波動劇烈,可能損失全部本金,請自行研究並評估風險。
資料查證時間:2026-11-17 20:56(台北時間)
BACKGROUND / 背景
發生什麼事:可信任的網站工具被植入惡意程式
更新(2026-11-17 20:56):Optimizely 向BleepingComputer與Cointelegraph證實,攻擊者利用的是實驗服務帳號註冊流程的漏洞,並已封鎖、修補;受影響專案數量仍未公布。
根據資安研究人員 Scott Helme 在 Report URI 發表的分析,攻擊者把惡意程式碼寫進企業在 Optimizely 的網頁測試設定,再經由 Optimizely 原本的網址送到各網站。他檢查了 1,611 個程式片段,178 個機構的 188 個片段受到感染,名單包括 Zoom、BBC、CNN、Salesforce、滙豐(HSBC)等。
Optimizely 在官方狀態頁證實,有未經授權者利用其實驗服務的漏洞,在部分客戶專案加入惡意 JavaScript,公司已修補漏洞、移除植入的程式碼。路透的報導也引述資安公司 HudsonRock,指其找到這些網站散布惡意程式碼的證據。
IMPACT / 影響
影響:網站本身沒被駭,訪客卻可能被調包地址
依研究人員分析,這段程式會掃描頁面與剪貼簿,把比特幣(Bitcoin, BTC)、以太坊、波場、Solana 等錢包地址換成攻擊者的;使用者從受影響網頁複製地址,貼上時可能已經不是原本那一串。它也會竊取表單中的信用卡資料、cookie 與畫面截圖,並對 iPhone、iPad 載入攻擊程式。
研究人員統計,截至台北時間 17 日凌晨,攻擊者的錢包約收到 7,040 美元(初步估計)。本站以區塊鏈瀏覽器查核其公布的比特幣地址,16 日確有多筆入帳,17 日下午已轉出。有多少信用卡或登入資料被竊,目前沒有任何一方能確認。
FOR TAIWAN / 華語讀者
對台灣讀者有什麼影響、要注意什麼:核對地址、更新 iPhone、檢查刷卡紀錄
研究人員公布的名單裡,滙豐在香港、台灣、新加坡、馬來西亞、越南與菲律賓的網站都在其中,另有恒生投資、武田藥品,以及硬體錢包品牌 Ledger 的官網。這次不是假網站釣魚,而是發生在正牌網站上。
第一,台北時間 16 日中午到 17 日清晨之間做過加密貨幣轉帳的人,請逐筆核對收款地址,可用區塊鏈瀏覽器查 TXID確認資金去向。之後每次貼上地址,都要比對開頭、中段與結尾,大額先小額測試;使用硬體錢包時,以裝置螢幕顯示的地址為準,這也是冷錢包的保護作用之一。
第二,iPhone 用戶請把系統更新到最新版本,研究人員指出 iOS 18.7.3、26.3 以後的版本已修補這套攻擊程式所用的漏洞;舊版 iPhone 上若頁面每分鐘自動重新整理,也是被攻擊的徵兆之一。第三,當天曾在相關網站輸入卡號的人,請留意信用卡帳單。自稱能「追回被盜資產」的訊息多半是詐騙,可對照加密貨幣詐騙防範指南,在台灣可撥 165 反詐騙專線。
WHAT NEXT / 後續
接下來觀察:入侵途徑與受影響企業的說明
接下來可觀察 Optimizely 是否說明攻擊者如何取得大量客戶專案的修改權限,以及名單上的企業是否通知可能受影響的用戶。實際受害規模仍可能上修。iPhone 風險可對照iOS 漏洞與錢包安全,後續進度也會在每日新聞的資安動態更新。
FAQ / 常見問題
常見問題
我只是瀏覽這些網站,沒有轉帳,會有影響嗎?
調包地址只在複製或貼上錢包地址時發生;但舊版 iPhone 單純瀏覽就可能被載入攻擊程式,建議更新到最新 iOS。
怎麼知道自己的轉帳有沒有被調包?
在轉帳紀錄中逐字比對收款地址與原本要付款的地址,也可以用區塊鏈瀏覽器查詢交易編號,確認資金去向。
用硬體錢包能避免這種攻擊嗎?
硬體錢包會在螢幕顯示實際收款地址,確認前逐字核對就能發現被換掉;沒核對就按確認,硬體錢包也擋不住。
這些網站現在還安全嗎?
研究人員表示台北時間 11 月 17 日清晨只剩 1 個程式片段尚未清除,Optimizely 也表示已移除植入的程式碼。不過入侵途徑尚未公開,轉帳前核對地址仍是最穩妥的做法。
DISCLOSURE / 聲明
風險聲明與利益揭露
風險聲明
本文僅供新聞報導與資訊參考,不構成任何投資建議、要約或招攬,也不推薦任何交易所、平台或加密資產。加密資產價格波動劇烈,可能損失全部本金;過去表現不代表未來結果。各地法規不同,請自行確認所在地規定,必要時諮詢合格的專業人士。本站服務條款中的非投資建議與風險揭露有完整條文。
利益揭露
作者個人持有少量加密貨幣。本文沒有任何推薦連結或贊助,也沒有替文中提到的任何業者打廣告;本站部分其他文章可能含推薦連結,一律清楚標示並加上 rel="sponsored"。贊助與推薦連結的完整規則,都公開在關於熊老爹的贊助與利益揭露。
AI 協助與更正
部分內容經 AI 協助整理,經熊老爹審訂後發布。文中的數字與事件進度以查證日 2026-11-17 為準,之後可能變動;發現錯誤會在文末註明更正日期與內容。我們依照本站的編輯與查證原則查證,也歡迎透過關於頁的聯絡方式來信指正。
SOURCES / 資料來源
資料來源
- Report URI 部落格(Scott Helme,2026-11-16):World's Largest Brands Infected With Malware Via Optimizely研究人員一手分析:檢查 1,611 個 Optimizely 程式片段,178 個機構的 188 個受感染;名單含 Zoom、BBC、CNN、Salesforce、HSBC(含香港、台灣、新加坡、馬來西亞等地網站)、Ledger 等;程式會調包頁面與剪貼簿中的加密貨幣地址、竊取信用卡資料與 cookie、對 iPhone 載入攻擊程式;截至 11/16 19:25 UTC 攻擊者錢包收到約 7,040 美元;21:52 UTC 僅剩 1 個片段受感染;建議更新至 iOS 18.7.3 或 26.3 以上、核對 11/16 的轉帳。
- Optimizely 狀態頁(2026-11-17 01:02 UTC):Web Experimentation Security IncidentOptimizely 官方說明:未經授權者利用 Experimentation 的漏洞,在部分客戶專案加入惡意 JavaScript;已修補漏洞、移除植入程式碼、保護受影響帳號並加強防護。
- 路透(The Straits Times 轉載,2026-11-17):Popular websites subverted in bid to steal crypto, target iPhone users路透報導:Zoom、HSBC、Equifax、CNN、Salesforce、IKEA 等網站被利用來散布惡意 JavaScript;資安公司 HudsonRock 也表示找到這些網站曾向訪客提供惡意程式碼的證據;路透無法立即確認實際受害程度。