Electrum 錢包公開高風險漏洞:惡意伺服器掉包交易,誘使用戶加速手續費時付款給攻擊者
比特幣(Bitcoin, BTC)錢包軟體 Electrum 在台北時間 10 月 24 日晚間公開一項高風險漏洞:舊版連到惡意伺服器時,可能被假交易誤導,在用戶手動加速手續費時把比特幣付給攻擊者。官方表示已有伺服器實際發動攻擊、一名用戶因此受損,4.8.3 版已修補,呼籲所有用戶盡快更新。
風險聲明本文僅為資訊整理與新聞報導,不構成任何投資建議。加密資產價格波動劇烈,可能損失全部本金,請自行研究並評估風險。
資料查證時間:2026-10-25 13:40(台北時間)
BACKGROUND / 背景
發生什麼事:伺服器把交易掉包,等用戶自己加速手續費
根據 Electrum 在 GitHub 發布的安全公告,這項漏洞被列為高風險,4.8.3 之前的所有版本都受影響。Electrum 是輕量錢包,靠伺服器查詢交易紀錄;官方文件本來就寫明,錢包主要連線的伺服器被信任提供尚未確認的交易資訊,攻擊正是利用這一點。
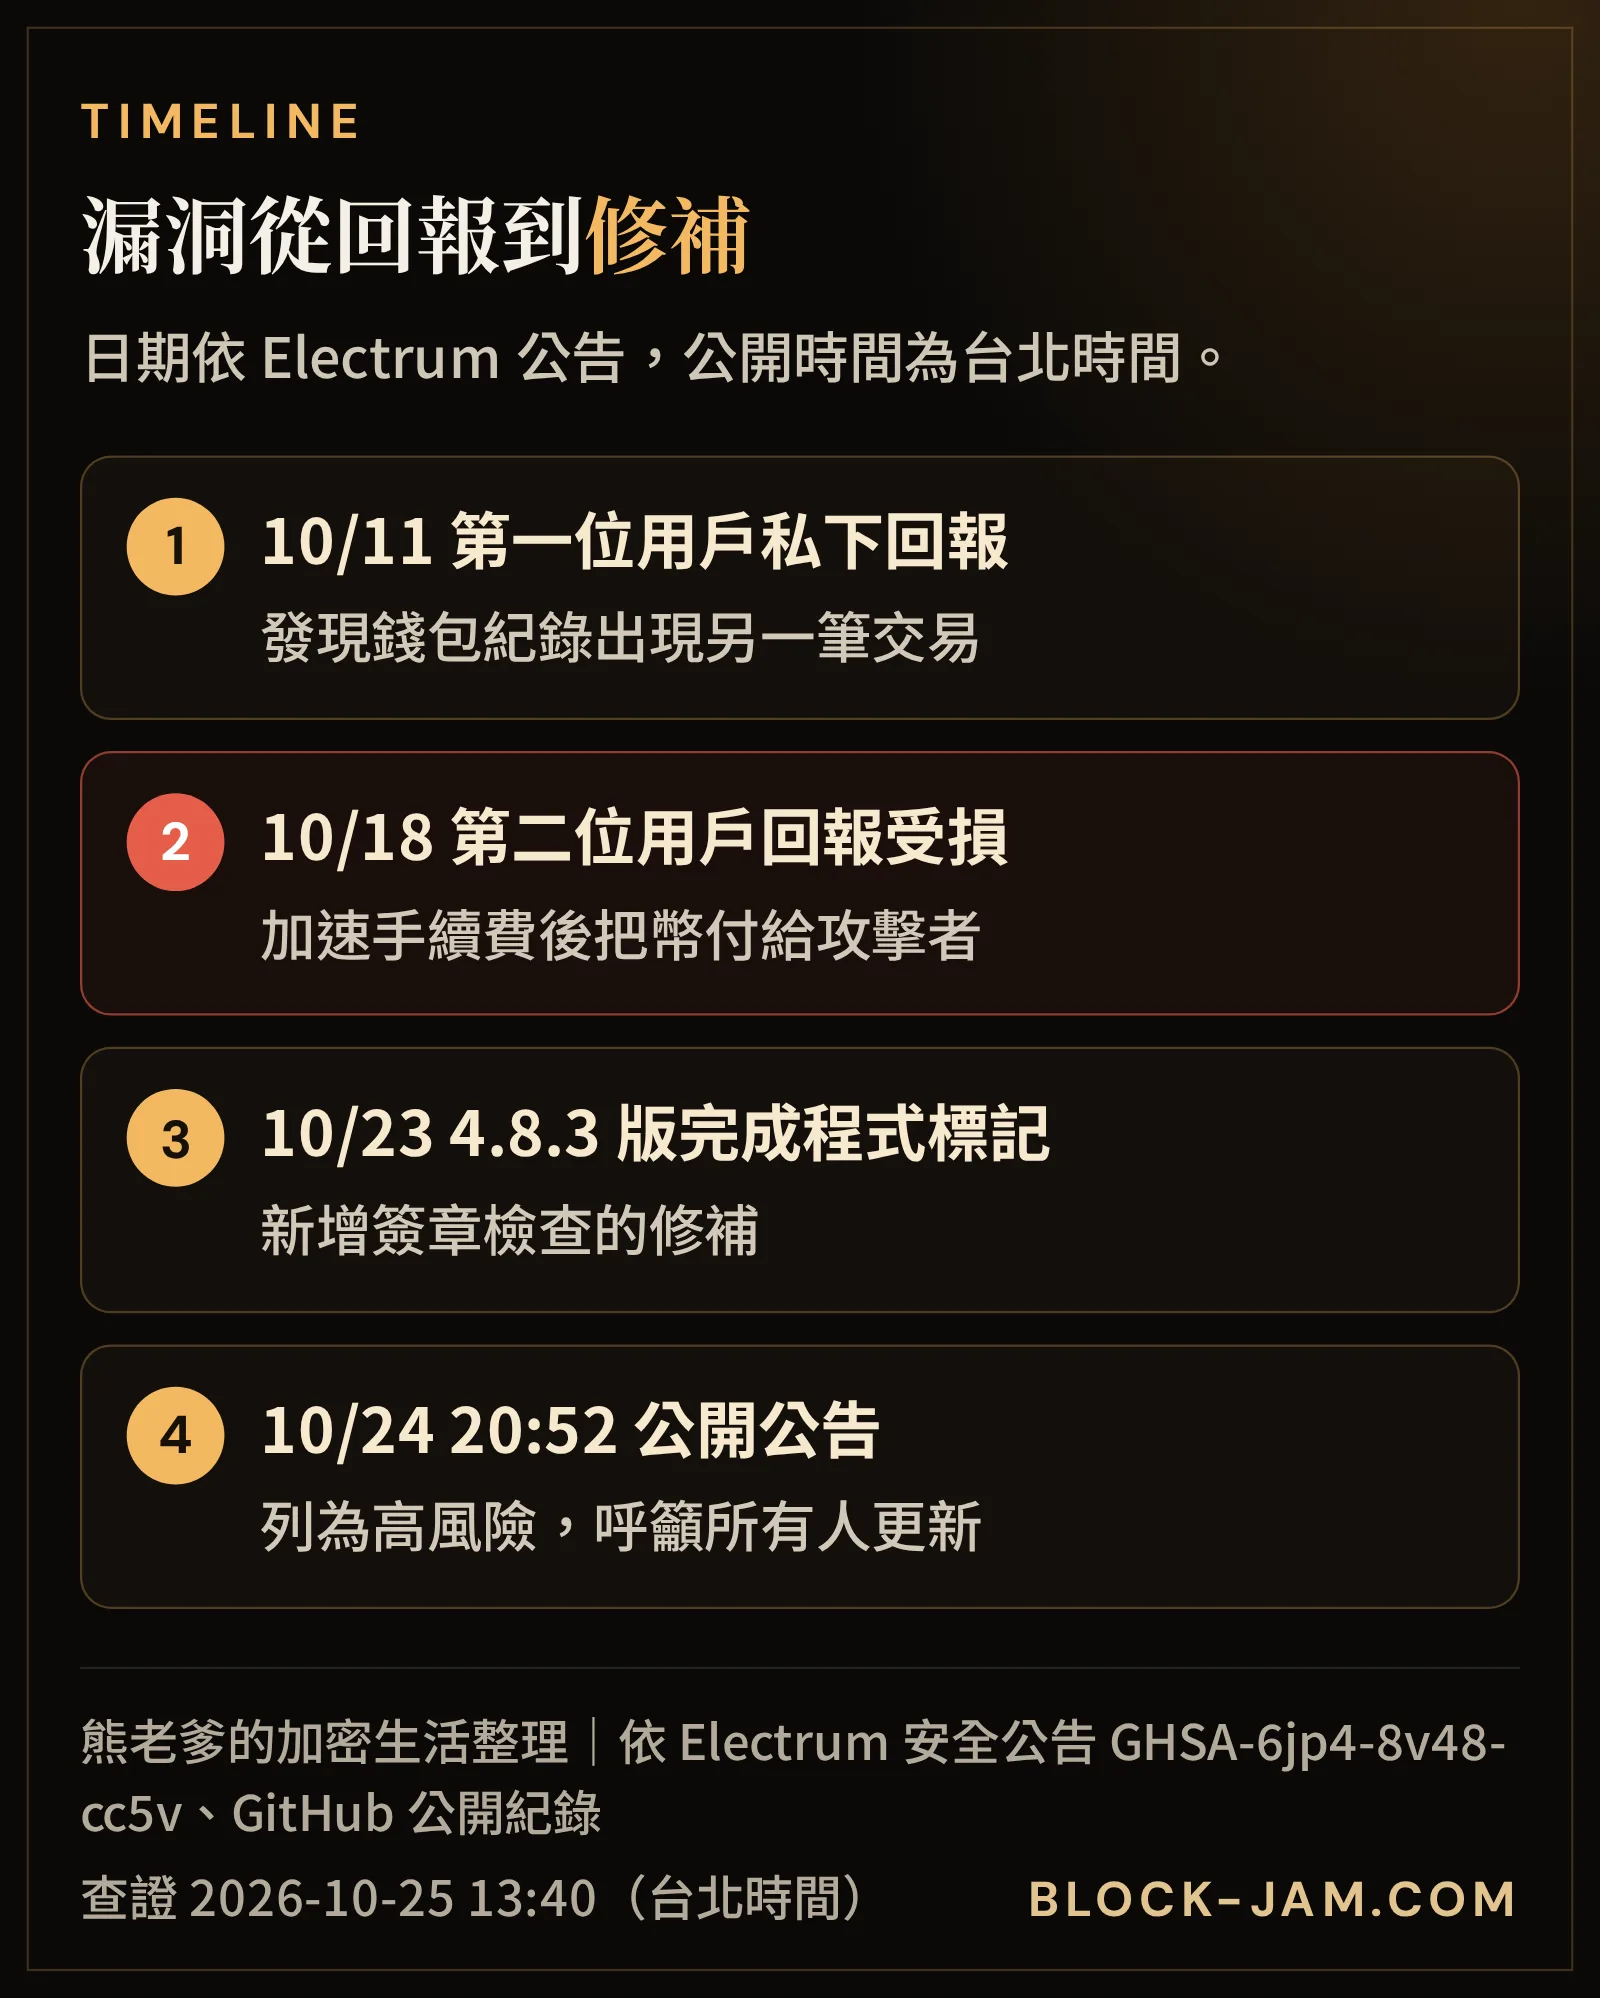
依公告描述,用戶廣播交易後,惡意伺服器把它扣住不轉發,再把錢包紀錄裡的交易換成收款地址屬於攻擊者的假交易。假交易的簽章其實無效,但舊版不檢查就顯示為「未確認」。用戶若以為交易卡住,用 RBF(以更高手續費替換交易)加速,錢包就會重新簽署這筆假交易,把錢付給攻擊者。
Electrum 表示收到 2 名用戶回報,其中 1 人加速手續費後蒙受損失,金額未公開;2 起案例的攻擊者地址末 4 碼都和原收款地址相同。
IMPACT / 影響
影響:新版開始檢查簽章,但修補有範圍限制
本站檢視了公告所指的修補程式碼:新版把未確認交易加入紀錄前,會先驗證花用自有資金的輸入簽章,不符就拒絕。Electrum 4.8.3 在 10 月 23 日完成程式標記、10 月 24 日釋出安裝檔。
公告也說明修補的限制:只檢查從自己地址付款的交易,別人轉進來的未確認交易仍不驗證簽章。連到自己架設或信任的伺服器不受影響;還沒更新的人,官方建議每次簽署交易,包括加速手續費,都先核對收款地址與金額。
公告附的用戶報告提到,當事人用 2 台 Trezor 硬體錢包組成多重簽章,在裝置上確認地址後才廣播,錢包紀錄卻出現付給陌生地址的假交易。硬體錢包保護的是私鑰,如果在裝置上核准的是被掉包的交易,資產一樣會轉走;冷錢包和熱錢包的差別一文整理了冷錢包能防與不能防的風險。
FOR TAIWAN / 台灣讀者
對台灣讀者有什麼影響、要注意什麼:先更新,再養成逐字核對地址的習慣
台灣、香港、新加坡、馬來西亞的 Electrum 用戶都適用:先確認自己使用的版本,低於 4.8.3 就更新。Electrum 官網提醒只從 electrum.org 下載並核對 GPG 簽章;私訊或廣告傳來的「緊急更新檔」都可能是仿冒程式。
攻擊者地址末 4 碼和原地址一樣,只看頭尾幾碼不夠。簽署前應逐字比對完整地址,使用硬體錢包時以裝置螢幕顯示的地址為準。以「處理漏洞」為名索取助記詞的都是詐騙,本站的加密貨幣詐騙防範指南整理了常見話術。
交易遲遲沒確認時,先別急著加速,可用區塊瀏覽器查詢原交易是否真的在等待確認;如果錢包紀錄裡的收款地址和當初輸入的不同,應停止操作、先更新軟體。
WHAT NEXT / 後續
接下來觀察:受害規模與其他錢包是否跟進
Electrum 沒有公布涉及攻擊的伺服器與損失金額。可留意官方是否補充案例,以及其他輕量錢包是否加入類似的簽章驗證。後續進度會在每日新聞的監管與資安動態持續更新。
FAQ / 常見問題
常見問題
哪些 Electrum 用戶受到這個漏洞影響?
依 Electrum 2026 年 10 月 24 日的安全公告,4.8.3 之前的所有版本都受影響。連到自己架設或信任的伺服器的用戶,官方表示不受這種攻擊影響。
沒有加速手續費,資產也會被轉走嗎?
依公告描述,攻擊要等用戶對假交易手動加速手續費、重新簽署後,才會把錢付給攻擊者;單純看到錯誤紀錄不會直接轉走資產,但仍應盡快更新。
搭配硬體錢包使用 Electrum 就安全嗎?
不一定。硬體錢包保護的是私鑰,如果在裝置上核准了被掉包的交易,資產仍會轉出。簽署前應以裝置螢幕顯示的完整地址與金額為準,逐字比對。
DISCLOSURE / 聲明
風險聲明與利益揭露
風險聲明
本文僅供新聞報導與資訊參考,不構成任何投資建議、要約或招攬,也不推薦任何交易所、平台或加密資產。加密資產價格波動劇烈,可能損失全部本金;過去表現不代表未來結果。各地法規不同,請自行確認所在地規定,必要時諮詢合格的專業人士。本站服務條款中的非投資建議與風險揭露有完整條文。
利益揭露
作者個人持有少量加密貨幣。本文沒有任何推薦連結或贊助,也沒有替文中提到的任何業者打廣告;本站部分其他文章可能含推薦連結,一律清楚標示並加上 rel="sponsored"。贊助與推薦連結的完整規則,都公開在關於熊老爹的贊助與利益揭露。
AI 協助與更正
部分內容經 AI 協助整理,經熊老爹審訂後發布。文中的數字與事件進度以查證日 2026-10-25 為準,之後可能變動;發現錯誤會在文末註明更正日期與內容。我們依照本站的編輯與查證原則查證,也歡迎透過關於頁的聯絡方式來信指正。
SOURCES / 資料來源
資料來源
- Electrum GitHub 安全公告 GHSA-6jp4-8v48-cc5v(2026-10-24 20:52 台北時間):Malicious server can replace a just-broadcast tx and try to trick user into RBF-ing it官方公告:高風險、受影響版本、攻擊方式、2 名用戶回報與時間軸。
- GitHub spesmilo/electrum:commit 90fe308「verify_sigs: check sigs of is_mine txins of unconf txs」(2026-10-23)本站檢視公開程式碼:未確認交易加入紀錄前先驗證自有輸入簽章。
- Electrum 官網 electrum.org(下載頁,最新版本 Electrum-4.8.3)最新版 4.8.3;只從官網下載並核對 GPG 簽章。
- Electrum 官方文件 FAQ:Does Electrum trust servers?伺服器被信任提供未確認交易資訊。