幣安回應 3.35 億筆用戶資料販售傳聞:未發現系統遭入侵,提醒提防借題釣魚
一則聲稱握有 3 億 3,590 萬行幣安(Binance)用戶資料、開價 90 萬美元的販售貼文,近日在駭客論壇與 Telegram 流傳。幣安回應,初步調查沒有發現系統或客戶資料遭入侵,研判較可能是詐騙。對一般用戶來說,眼前更實際的風險是借「資料外洩」名義發出的釣魚訊息。
風險聲明本文僅為資訊整理與新聞報導,不構成任何投資建議。加密資產價格波動劇烈,可能損失全部本金,請自行研究並評估風險。
資料查證時間:2026-11-09 20:35(台北時間)
BACKGROUND / 背景
發生什麼事:販售貼文宣稱握有 3.36 億行資料,索價 90 萬美元
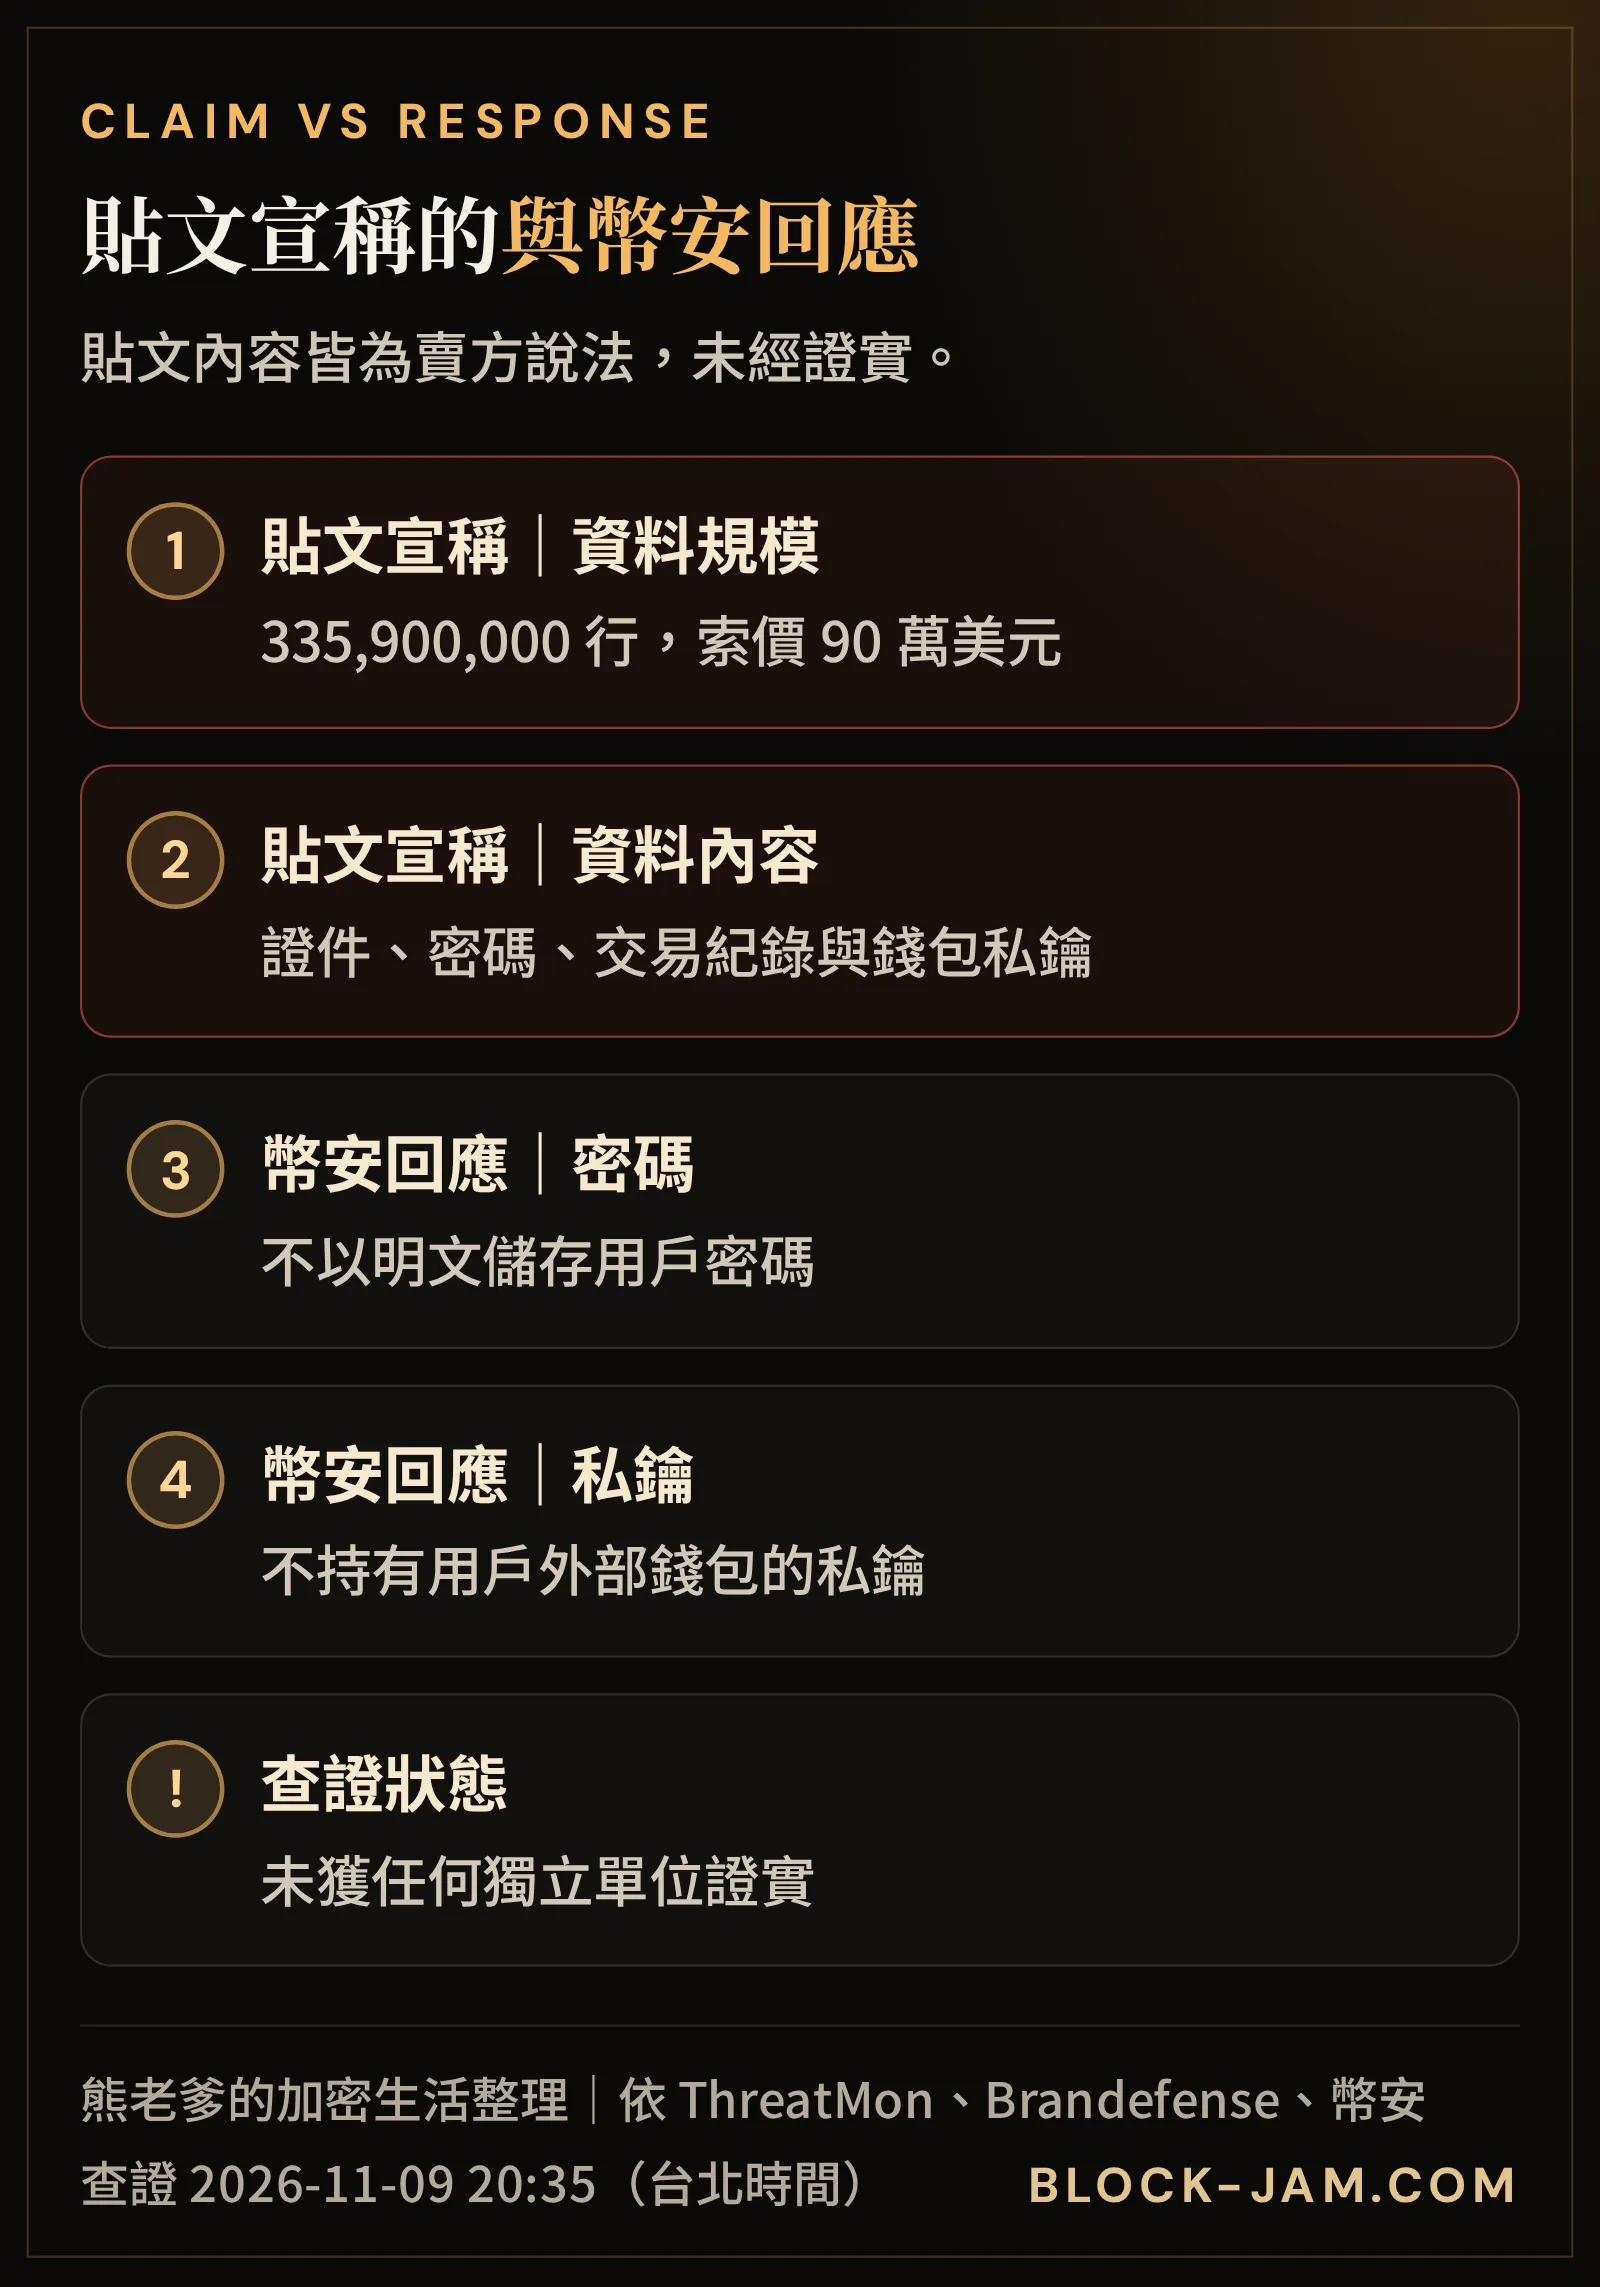
資安監測帳號 ThreatMon台北時間 11 月 8 日傍晚披露,地下論壇出現一則以駭客組織 ShinyHunters 名義發布的貼文,宣稱握有 3 億 3,590 萬行幣安用戶資料,包括身分證件、密碼、電郵、電話、交易紀錄,甚至錢包私鑰,要求以加密貨幣支付 90 萬美元,否則公開。ThreatMon 同時強調,這些說法都未經獨立查證。
資安公司 Brandefense 的分析指出,10 月 30 日至 11 月 2 日間已有多個 Telegram 帳號貼出幾乎相同的 335,900,000 行販售廣告,文字也寫著「付錢或外洩」,但該公司沒有取得或測試任何樣本,無法確認資料真偽。
IMPACT / 影響
幣安怎麼說:未發現系統遭入侵,多項說法與實際做法不符
幣安發言人向 crypto.news 表示,公司已注意到駭客論壇與 X 平台上的說法並在調查,依目前看到的描述與樣本,較可能是詐騙,而不是幣安系統遭入侵的證據,也沒有發現身分文件、帳戶憑證、私鑰或內部基礎設施資訊外洩的跡象。
The Cryptonomist 整理的幣安客服回應列出幾點矛盾:幣安不以明文儲存密碼、不持有用戶外部錢包的私鑰,貼文涵蓋的部分地區幣安早已退出。幣安也說,過去類似的販售多半是用戶自己的電腦或手機中了竊密惡意程式而被收集的資料,並非幣安系統外洩。這次傳聞與10 月 29 日幣安熱錢包遭駭是不同事件。
FOR TAIWAN / 華語讀者
對台灣讀者有什麼影響、要注意什麼:真正的風險是借「外洩」名義的釣魚
不論資料真假,接下來最可能出現的是假冒幣安的簡訊、電郵或 LINE、Telegram 訊息,以「帳戶資料外洩,請立即驗證」為由,引導登入假網站或轉移資產。在台灣、香港或新加坡使用幣安的讀者,收到任何「外洩通知」都先別點連結,改從官方 App 或自行輸入網址登入確認;帳戶內可設定防釣魚碼,用來比對官方信件真偽。
第二,雙重驗證改用驗證器 App 或實體安全金鑰,少用簡訊;曾在其他網站重複使用同一組密碼的,建議全部更換。幣安也提醒,任何人索取密碼、驗證碼、助記詞或私鑰都是詐騙,常見話術可對照加密貨幣詐騙防範指南。
第三,竊密惡意程式常藏在破解軟體、來路不明的外掛或假冒的求職作業檔案裡,幣安駭案的假面試手法就是一例。資產較多的讀者,也可依冷錢包和熱錢包的差別分散保管;懷疑已受騙時,台灣可撥 165 反詐騙專線。
WHAT NEXT / 後續
接下來觀察:販售者是否公開樣本、幣安調查結論
接下來可觀察 3 件事:販售者是否真的公開資料或樣本、有沒有獨立資安單位驗證樣本與幣安系統的關聯,以及幣安正式的調查結論。在獲得證實之前,貼文中的資料筆數與內容都只是賣方說法。後續進度會在每日新聞的監管與資安動態持續更新。
FAQ / 常見問題
常見問題
幣安真的外洩了 3.35 億筆用戶資料嗎?
目前沒有證據。幣安表示初步調查未發現系統或客戶資料遭入侵,研判較可能是詐騙;ThreatMon 與 Brandefense 也都表示販售內容未經獨立查證。
「3.35 億行」代表 3.35 億名用戶嗎?
不代表。貼文寫的是資料行數,可能包含重複或從其他來源拼湊的資料,Brandefense 也指出行數不等於人數。
幣安用戶現在該做什麼?
不要點擊任何以資料外洩為由的連結,只從官方 App 或自行輸入網址登入;雙重驗證改用驗證器 App,重複使用的密碼全部更換,也不要向任何人透露密碼、驗證碼、助記詞或私鑰。
這和幣安 10 月底的駭案有關嗎?
目前沒有證據顯示兩者相關。10 月 29 日的事件是熱錢包資產遭竊,這次是資料販售傳聞。
DISCLOSURE / 聲明
風險聲明與利益揭露
風險聲明
本文僅供新聞報導與資訊參考,不構成任何投資建議、要約或招攬,也不推薦任何交易所、平台或加密資產。加密資產價格波動劇烈,可能損失全部本金;過去表現不代表未來結果。各地法規不同,請自行確認所在地規定,必要時諮詢合格的專業人士。本站服務條款中的非投資建議與風險揭露有完整條文。
利益揭露
作者個人持有少量加密貨幣。本文沒有任何推薦連結或贊助,也沒有替文中提到的任何業者打廣告;本站部分其他文章可能含推薦連結,一律清楚標示並加上 rel="sponsored"。贊助與推薦連結的完整規則,都公開在關於熊老爹的贊助與利益揭露。
AI 協助與更正
部分內容經 AI 協助整理,經熊老爹審訂後發布。文中的數字與事件進度以查證日 2026-11-09 為準,之後可能變動;發現錯誤會在文末註明更正日期與內容。我們依照本站的編輯與查證原則查證,也歡迎透過關於頁的聯絡方式來信指正。
SOURCES / 資料來源
資料來源
- ThreatMon 官方 X 帳號(2026-11-08 09:20 UTC):ShinyHunters Claims 335M Binance User Records Stolen, Demands $900k地下論壇貼文以 ShinyHunters 名義宣稱握有 335,900,000 行幣安用戶資料(證件、密碼、電郵、電話、交易紀錄、錢包私鑰、熱錢包與內部基礎設施資訊),索價 90 萬美元(XMR 或 BTC),稱「付錢或外洩」;樣本設付費牆;說法未經獨立查證。
- Brandefense(2026-11-03):Binance Data Sale Claim: 335 Million Records, Claimed vs Plausible獨立分析:10/30、11/01、11/02 多個 Telegram 帳號貼出 4 個版本的同一廣告,宣稱 335,900,000 行幣安資料、索價 90 萬美元(另有 50 萬美元版本)、「PAY OR LEAK」;未取得或測試樣本;資料種類混雜、私鑰說法最不可信;行數不等於人數;建議提防借外洩名義的釣魚、改用驗證器 App、只從官方 App 或自行輸入網址登入;沒有資料把這則廣告連到其他事件。
- crypto.news(2026-11-09):Binance calls ShinyHunters’ alleged 335 million user data breach a likely scam幣安發言人直接向 crypto.news 回應:已注意到駭客論壇與 X 上的說法並在調查,依描述與已檢視樣本較可能是詐騙而非系統遭入侵;未發現身分文件、帳戶憑證、錢包私鑰或內部基礎設施資訊外洩;不以明文儲存密碼、不持有外部錢包私鑰、貼文含已退出的地區;類似販售多來自用戶裝置的竊密惡意程式;提醒勿透露密碼、雙重驗證碼、助記詞或私鑰。
- The Cryptonomist(2026-11-09):Binance data breach claim over 335.9 million lines is likely a scam, exchange says引述幣安客服帳號 11/08 回應:初步檢視較可能是詐騙,未發現系統或客戶資料外洩;不以明文儲存密碼、不持有外部錢包私鑰、含已退出地區、類似廣告多來自用戶裝置竊密程式;提醒提防釣魚。
- PANews(2026-11-09):Binance Responds to ShinyHunters’ Claim of Stealing 335 Million User Records引述幣安客服在 X 的回應:調查中、較可能是騙局,未發現系統、KYC 資料、帳戶憑證或私鑰外洩。