美國司法部扣押逾 12 億美元幣安被盜資產,FBI 公開北韓「FaceStealer」假視訊會議盜幣手法
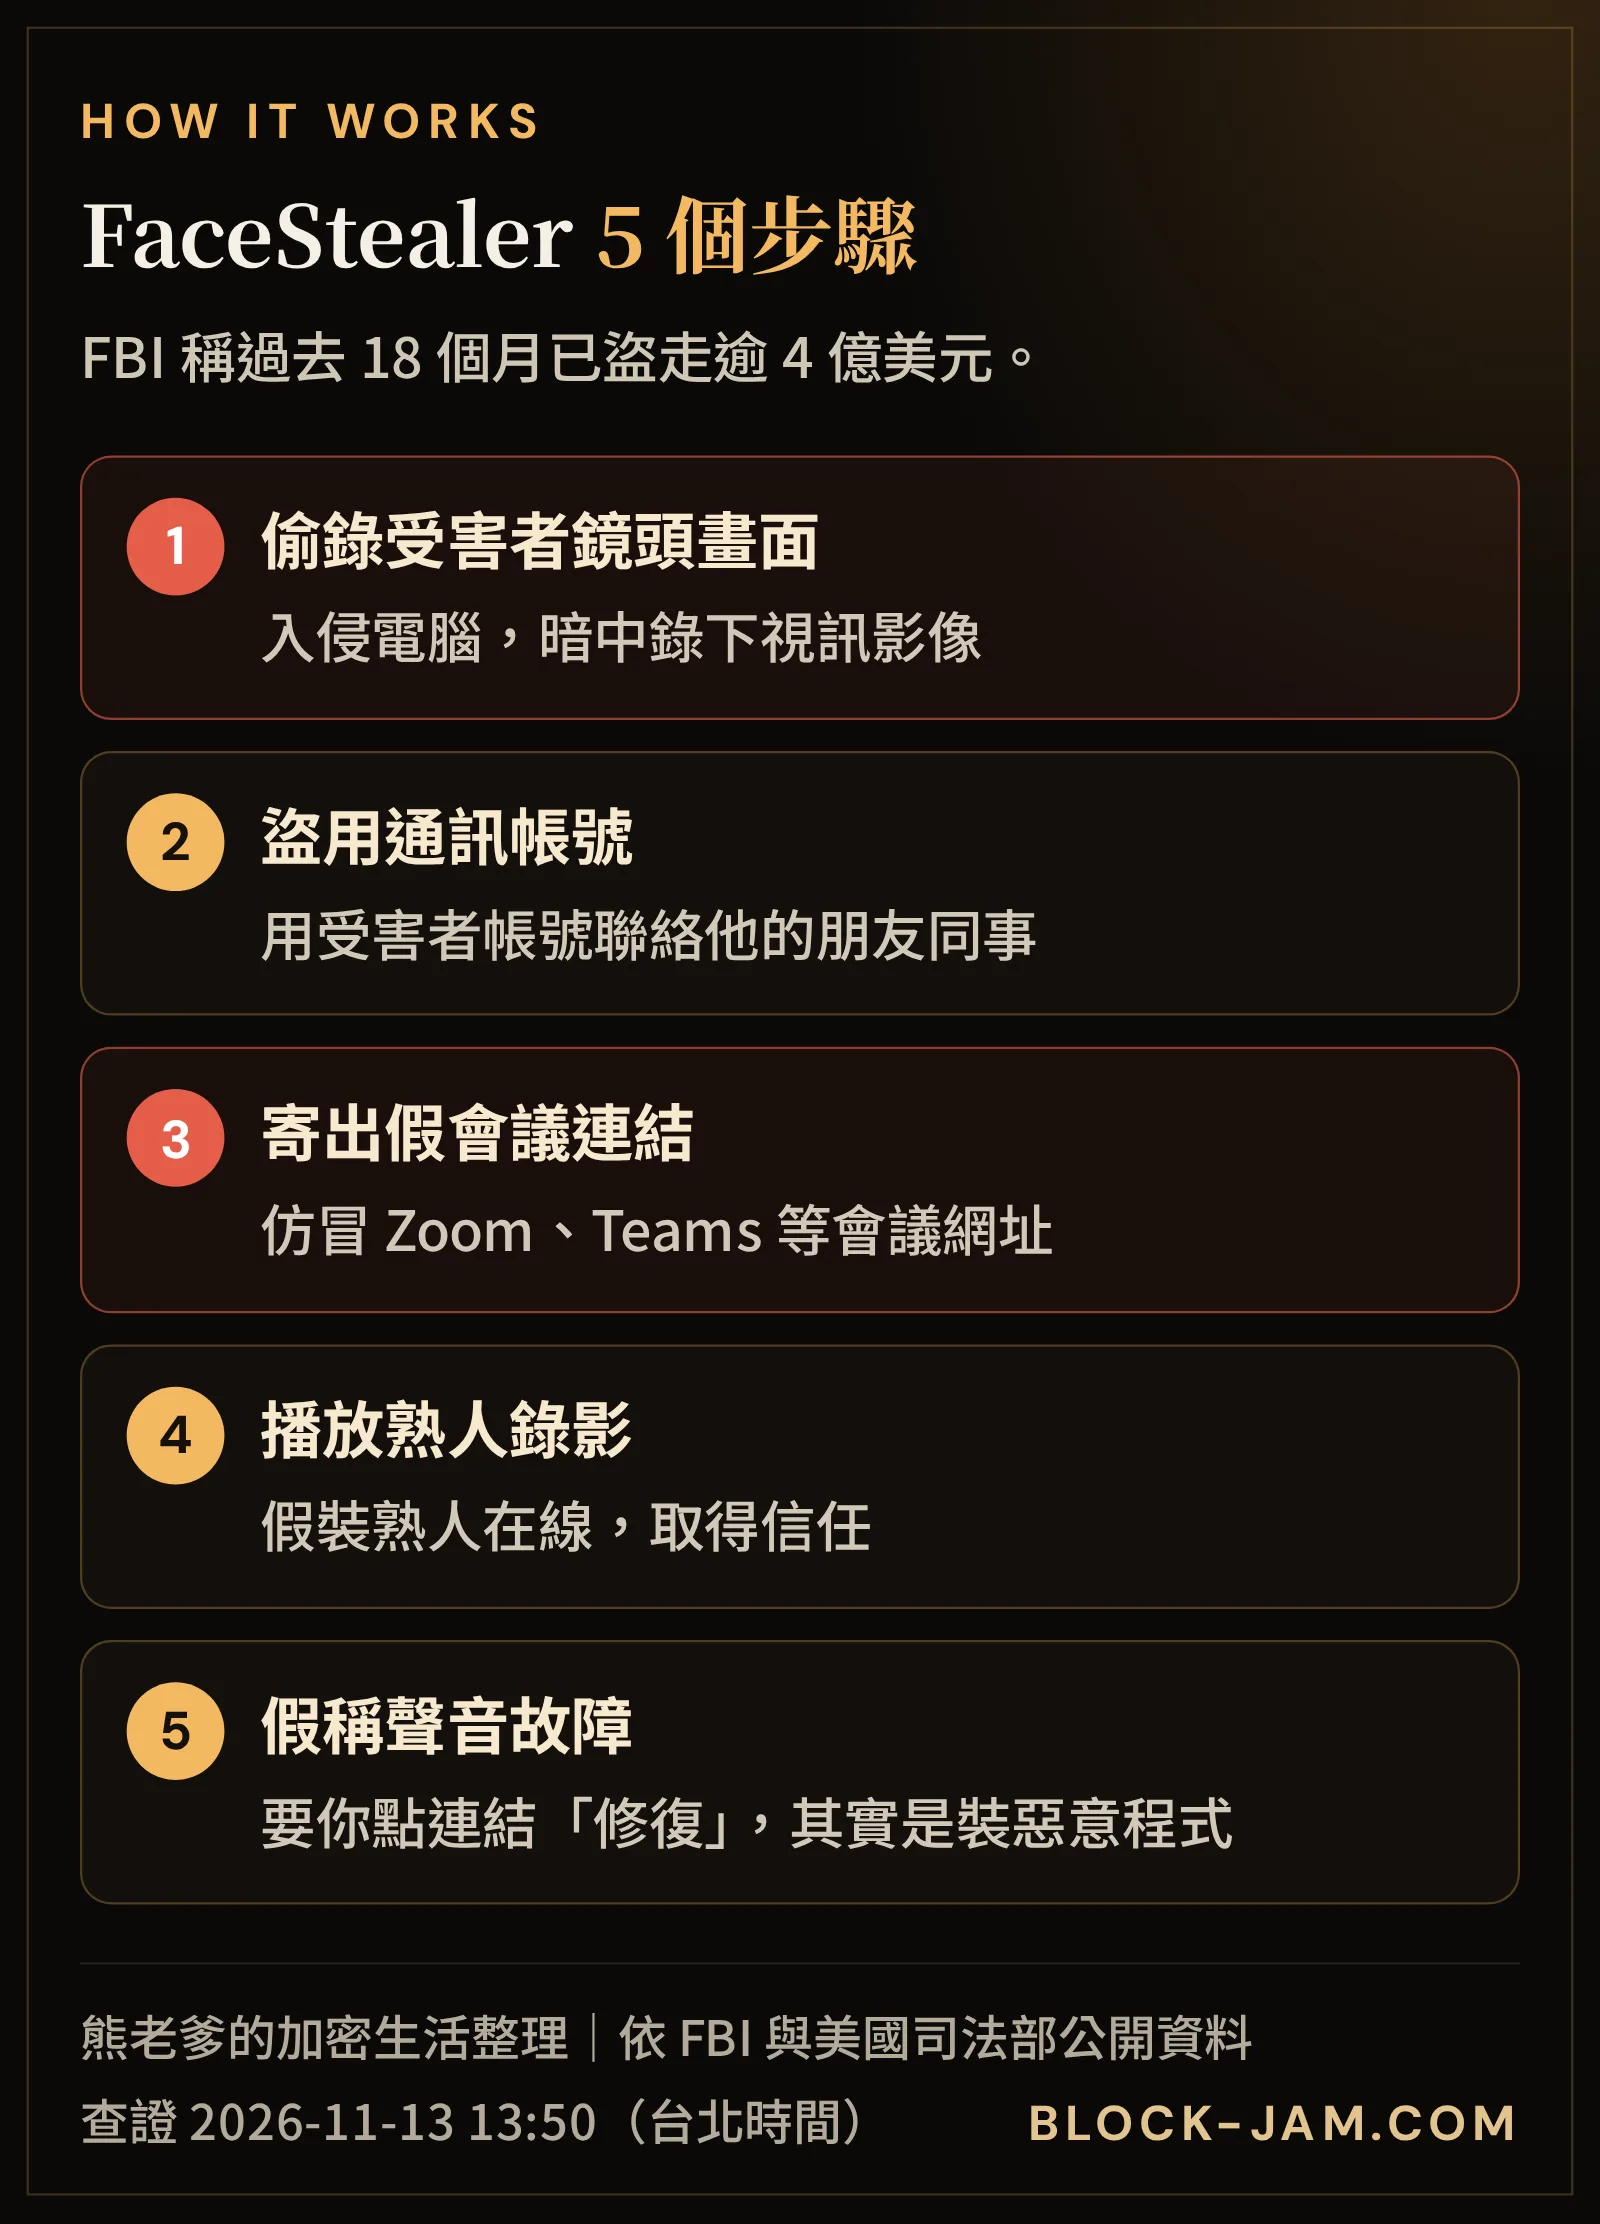
美國司法部 11 月 12 日(美國時間)宣布,已取得法院授權,扣押或限制處分逾 12 億美元從幣安(Binance)盜走的加密貨幣;美國政府與業者合計已凍結逾 27 億美元。同一天,FBI 公開北韓駭客的「FaceStealer」手法:用偷錄的熟人影像開假視訊會議,再以「修復聲音」為由植入惡意程式,過去 18 個月盜走逾 4 億美元。
風險聲明本文僅為資訊整理與新聞報導,不構成任何投資建議。加密資產價格波動劇烈,可能損失全部本金,請自行研究並評估風險。
資料查證時間:2026-11-13 13:50(台北時間)
BACKGROUND / 背景
發生什麼事:幣安被盜資產近半遭凍結,司法部同步瓦解假會議網路
根據美國司法部的新聞稿,北韓軍方駭客組織(FBI 稱為 TraderTraitor)在 10 月 29 日前後從幣安盜走逾 60 億美元的加密資產。事發後,司法部與執法單位聯手業者追查,目前合計凍結逾 27 億美元,其中逾 12 億美元已取得法院授權扣押或限制處分。司法部官員形容,等於第一時間攔下約一半被盜資產。
另一項行動針對 FaceStealer。司法部表示,FBI 依聯邦搜索令扣押駭客使用的雲端基礎設施,並取得逾 900 段受害者的視訊鏡頭影像。The Record 引述 FBI 探員說法,目前仍不確定 FaceStealer 是否就是入侵幣安的手法;幣安先前公布的調查指向假求職面試植入惡意程式。
IMPACT / 影響
影響:被盜資產仍在洗錢,假會議手法連資深工程師都會中招
司法部指出,追查、凍結與沒收仍在進行,駭客還在透過跨鏈橋、混幣器與交易所清洗其餘資產,凍結的金額未必能全數返還。事發經過見本站的幣安熱錢包遭駭報導。
FaceStealer 的危險在於利用信任。CyberScoop 報導 FBI 警示指出,駭客盜用 Telegram、LinkedIn 等帳號邀約開會,連結導向拼字相近的仿冒網域,假 Zoom、Teams 介面幾乎與真品無異。會議中播放先前受害者被偷錄的影像,有時還有 AI 生成的業界名人深偽(deepfake)影片;只要點下「修復聲音」的連結,電腦就會被植入惡意程式,資產可能在數月甚至 1 年後才被轉走。
FOR TAIWAN / 華語讀者
對台灣讀者有什麼影響、要注意什麼:熟人邀你開會,也要先換管道確認
這套手法鎖定加密貨幣、Web3 與開源軟體從業者,但台灣、香港、新加坡不少人也用 Telegram、LINE 聯絡幣圈朋友或接案,同樣可能被盜用帳號的「熟人」邀進假會議。實用的防線有 3 個:第一,對方臨時傳來會議連結時,先用電話或另一個通訊軟體向本人確認;第二,只從官方 App 或自己輸入的網址進入會議,會議中跳出要你下載外掛、執行指令的提示一律拒絕;第三,大額資產放在冷錢包,不要讓日常工作的電腦能直接動用。
如果已經點過可疑連結,先用另一台乾淨的裝置更改交易所密碼與雙重驗證,再評估是否把資產轉到新錢包,並撥 165 反詐騙專線諮詢;各種冒名話術整理在加密貨幣詐騙防範指南。
WHAT NEXT / 後續
接下來觀察:沒收程序、追回金額與更多業者凍結
接下來可觀察:已扣押資產的沒收程序、凍結金額能否增加,以及追回資產最後如何處理。據 BBC 報導,北韓否認涉及幣安事件。相關金額都是官方截至目前的數字,後續可能調整。
FAQ / 常見問題
常見問題
美國司法部這次扣押了多少幣安被盜的加密貨幣?
司法部表示,美國政府與業者合計已凍結逾 27 億美元,其中逾 12 億美元已取得法院授權扣押或限制處分;幣安在 10 月 29 日前後被盜逾 60 億美元。
FaceStealer 是什麼?
FBI 對北韓駭客一種社交工程手法的稱呼:盜用受害者帳號邀約視訊會議,播放偷錄的熟人影像取得信任,再假稱聲音故障,要目標點連結修復,藉此植入惡意程式盜取加密貨幣。
怎麼避免掉進假視訊會議陷阱?
收到臨時會議連結時,先用電話或其他管道向本人確認;只從官方 App 或自行輸入的網址進入會議;會議中要求下載外掛或執行指令一律拒絕;大額資產放在冷錢包。
已經點了可疑的會議連結該怎麼辦?
用另一台乾淨的裝置更改交易所密碼與雙重驗證,評估是否把資產轉到新錢包,並撥 165 反詐騙專線諮詢。
DISCLOSURE / 聲明
風險聲明與利益揭露
風險聲明
本文僅供新聞報導與資訊參考,不構成任何投資建議、要約或招攬,也不推薦任何交易所、平台或加密資產。加密資產價格波動劇烈,可能損失全部本金;過去表現不代表未來結果。各地法規不同,請自行確認所在地規定,必要時諮詢合格的專業人士。本站服務條款中的非投資建議與風險揭露有完整條文。
利益揭露
作者個人持有少量加密貨幣。本文沒有任何推薦連結或贊助,也沒有替文中提到的任何業者打廣告;本站部分其他文章可能含推薦連結,一律清楚標示並加上 rel="sponsored"。贊助與推薦連結的完整規則,都公開在關於熊老爹的贊助與利益揭露。
AI 協助與更正
部分內容經 AI 協助整理,經熊老爹審訂後發布。文中的數字與事件進度以查證日 2026-11-13 為準,之後可能變動;發現錯誤會在文末註明更正日期與內容。我們依照本站的編輯與查證原則查證,也歡迎透過關於頁的聯絡方式來信指正。
SOURCES / 資料來源
資料來源
- 美國司法部新聞稿 26-1356(2026-11-12):Justice Department Announces Actions to Disrupt North Korea’s Massive Theft of Cryptocurrency扣押 FaceStealer 雲端基礎設施,該手法 18 個月盜走逾 4 億美元;法院授權扣押或限制處分逾 12 億美元幣安被盜資產;10 月 29 日前後 TraderTraitor 從幣安盜走逾 60 億美元;美國政府與業者合計凍結逾 27 億美元;FBI 扣得逾 900 段受害者視訊影像;假稱聽不到聲音、以連結「修復」植入惡意程式;洗錢仍持續經跨鏈橋、混幣器與交易所進行。
- FBI:FaceStealer Cryptocurrency Theft SchemeFaceStealer 使用仿冒視訊會議平台、偷錄的鏡頭影像與電腦入侵;5 個步驟;鎖定加密貨幣與 Web3 從業者及開源軟體維護者;扣得逾 900 段影像;18 個月逾 4 億美元。
- The Record(Recorded Future News,2026-11-12):Feds announce seizure of $1.2 billion from Binance theft法院授權扣押或限制逾 12 億美元,屬凍結總額 27 億美元的一部分;駭客以 Calendly 邀請寄出 Zoom 或 Teams 會議、盜用 Telegram、LinkedIn、Slack、Discord 帳號;FBI 探員表示不確定 FaceStealer 是否用於入侵幣安。
- CyberScoop(2026-11-12):US seizes North Korean hacking infrastructure, $1.2 billion in cryptocurrency stolen from Binance仿冒網域架設與真品難以分辨的假 Zoom、Teams 介面;扣得逾 900 段偷錄影像;凍結逾 27 億美元、法院授權扣押逾 12 億美元。
- BBC(2026-11-13):North Korean hackers used fake video calls in $400m crypto hack, says FBI假會議也仿冒 Google Meet;畫面中聲音故障,彈出要求點連結修復;北韓否認涉及幣安事件。