交易所被駭怎麼辦?從 Bitget 3.88 億美元事件,看懂駭客手法、用戶該做的事與儲備金證明
交易所被駭,多半是平台保管的熱錢包或簽核系統被攻破,不一定動到你的帳戶餘額。出事時只看官方公告、別點任何「補償」連結;平時則靠分散存放、自行保管與看懂儲備金證明,降低單一平台出事的衝擊。
3 分鐘重點摘要
- Bitget 在 2026 年 9 月 24 日被轉走約 3.88 億美元,官方表示用戶餘額與冷錢包未受影響,損失由用戶保護基金吸收。
- 近年的大型事件,駭客多半不是直接偷私鑰,而是攻破第三方系統或簽核流程,讓假交易看起來像正常提領。
- 同樣被駭,結局差很多:有平台全額吸收,也有平台讓全體用戶平攤損失、甚至破產拖了 10 年。
- 出事時先求不再多一筆損失:只看官方公告、保存紀錄、提防假冒補償的詐騙。
- 平時把資產分散、長期不動的部分自行保管,並學會看儲備金證明的快照日期與負債範圍。
風險聲明本文僅為資訊整理,不構成任何投資建議。加密資產價格波動劇烈,可能損失全部本金,請自行研究並評估風險。
WHAT HAPPENED / 事件經過
Bitget 被駭發生了什麼?約 3.88 億美元是怎麼被轉走的
定義「交易所被駭」指的是中心化交易所自己保管資產的錢包或內部系統遭到入侵、資產被轉走。它和「我的帳號被盜」(密碼或驗證碼外洩)是兩回事,應對方式也不同。
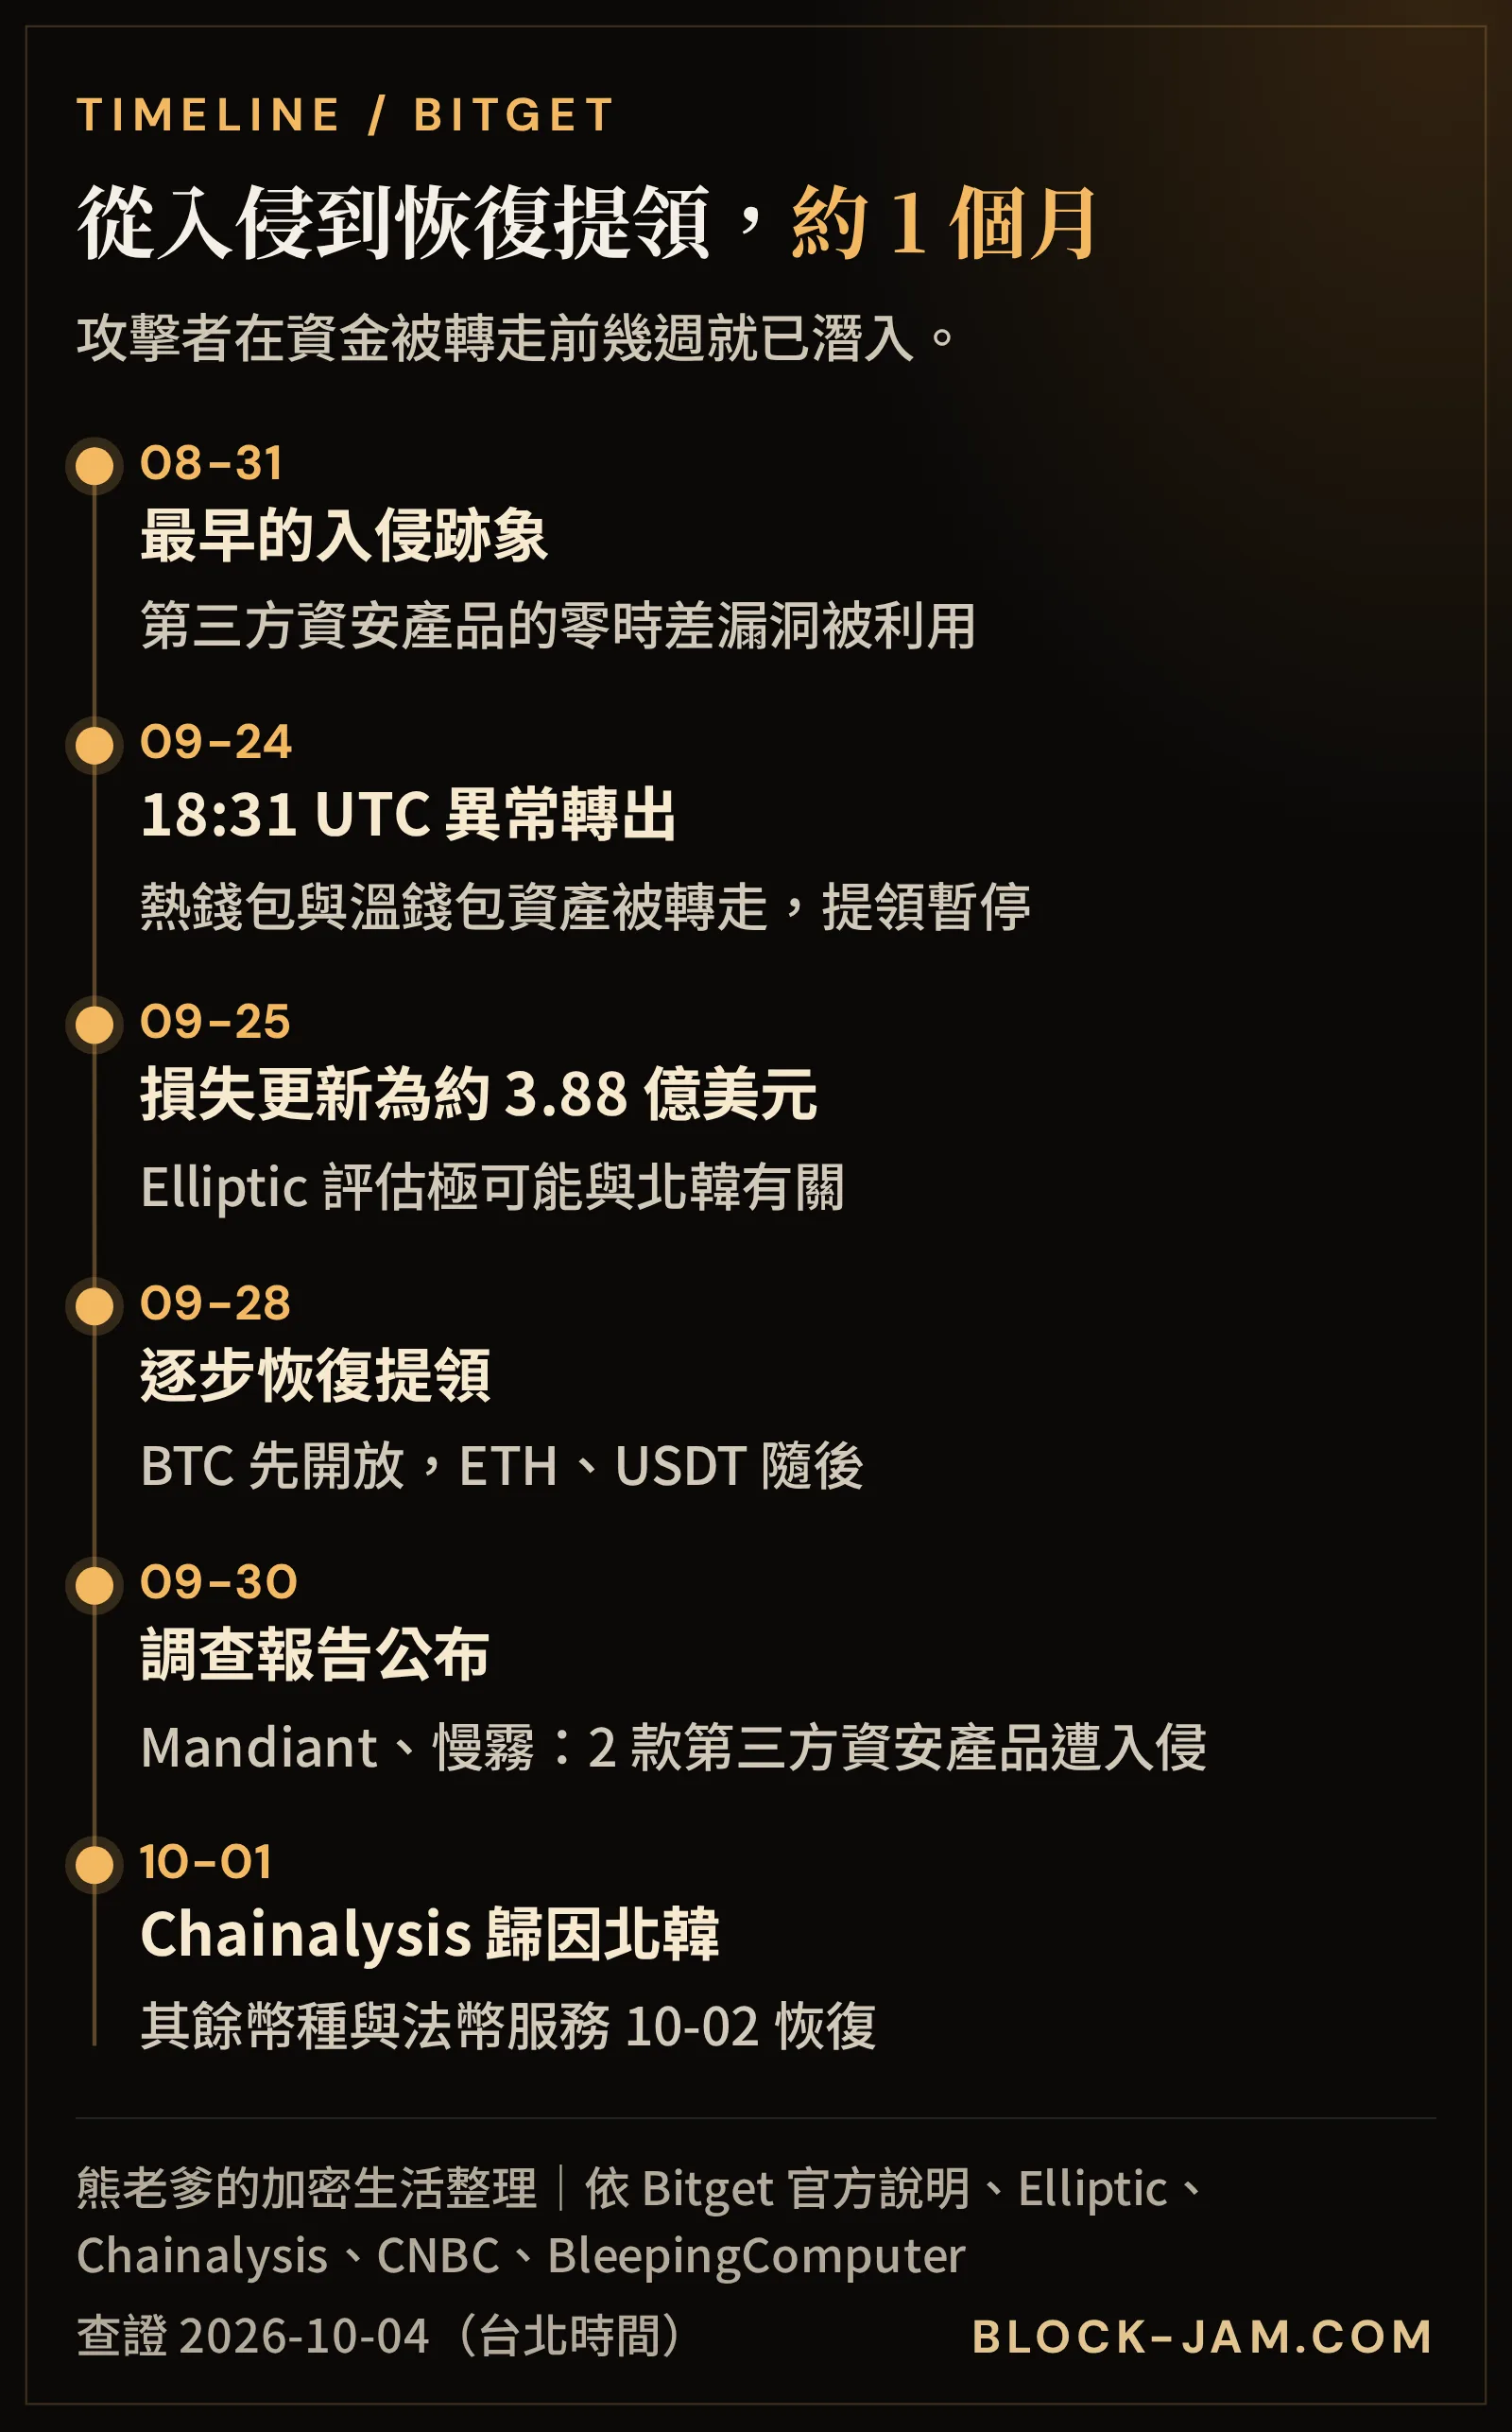
Bitget 官方的事件說明頁寫得很清楚:2026 年 9 月 24 日 18:31(UTC,台北時間 9 月 25 日凌晨 2:31),平台的熱錢包與溫錢包出現未經授權的轉出,系統隨即暫停提領。損失金額一開始報為約 3.516 億美元,隔天更新為約 3.875 億美元,也就是一般報導說的「約 3.88 億美元」,是 2026 年到目前為止金額最大的加密貨幣竊案。
這次事件最值得注意的,是駭客沒有偷到私鑰。依 Bitget 執行長 Gracy Chen 對外的說明,攻擊者入侵的是錢包基礎設施裡的一套後端系統,用它偽造交易資料,讓交易所自己的授權流程「以為」這是正常的轉帳,於是照常核准。官方也強調用戶帳戶餘額、冷錢包與私鑰都沒有受到影響,損失由規模逾 4.64 億美元的用戶保護基金全額吸收。
A駭客其實早就潛伏了好幾週
9 月 30 日,Bitget 公布委託 Google 旗下 Mandiant 與資安公司慢霧(SlowMist)的調查結果。CNBC 與 BleepingComputer 的報導都提到,攻擊者先攻破 2 款第三方資安產品,最早的惡意活動可追溯到 8 月 31 日,利用的是當時外界未知的零時差漏洞,之後才一路取得內部高權限、進入正式環境的錢包系統。也就是說,從潛入到真正轉走資金,中間隔了好幾週。
B錢去哪裡了:3 小時內分散到 4 條鏈
鏈上分析公司的追蹤顯示,資金離開得非常快。根據Chainalysis 在 10 月 1 日發布的追蹤報告,事發後前 3 小時內,共有 23 筆轉出、約 3.87 億美元落在 4 條區塊鏈上:以太坊約占 49.7%、XRP 約 40.8%、Zcash 約 7.6%、波場 Tron 約 1.8%,之後再經由跨鏈協議與即時兌換服務洗出。Chainalysis 將這起事件歸因於北韓相關駭客;更早在 9 月 25 日,Elliptic 已評估此案「極可能」與北韓有關,並指出部分資金與 2025 年 Bybit 竊案的洗錢地址有關聯。Elliptic 與 Chainalysis 也都指出,這起事件讓 2026 年疑似北韓相關的加密貨幣竊案總額超過 10 億美元。
提領方面,Bitget 從 9 月 28 日起分批恢復:比特幣先開放,以太坊、USDT 隨後,其餘幣種、法幣與 P2P 服務在 10 月 2 日恢復。執行長在 CNBC 的訪問中坦言「不預期能追回很多資金」;Bitget 則已把保護基金補回到 3 億美元以上。
HOW / 駭客手法
交易所被駭是怎麼發生的?熱錢包、簽核流程與第三方系統
理解手法不是為了學攻擊,而是為了知道「交易所說資產安全」時,該追問哪些問題。
中心化交易所通常把資產分成幾層保管:熱錢包隨時連網,用來處理日常提領;溫錢包介於中間,定期補充熱錢包;冷錢包離線保存大部分資產,動用時需要多人、多道簽核。被駭的金額,往往取決於攻擊者打到哪一層、能不能讓簽核流程替他「蓋章」。
A熱錢包直接被盜
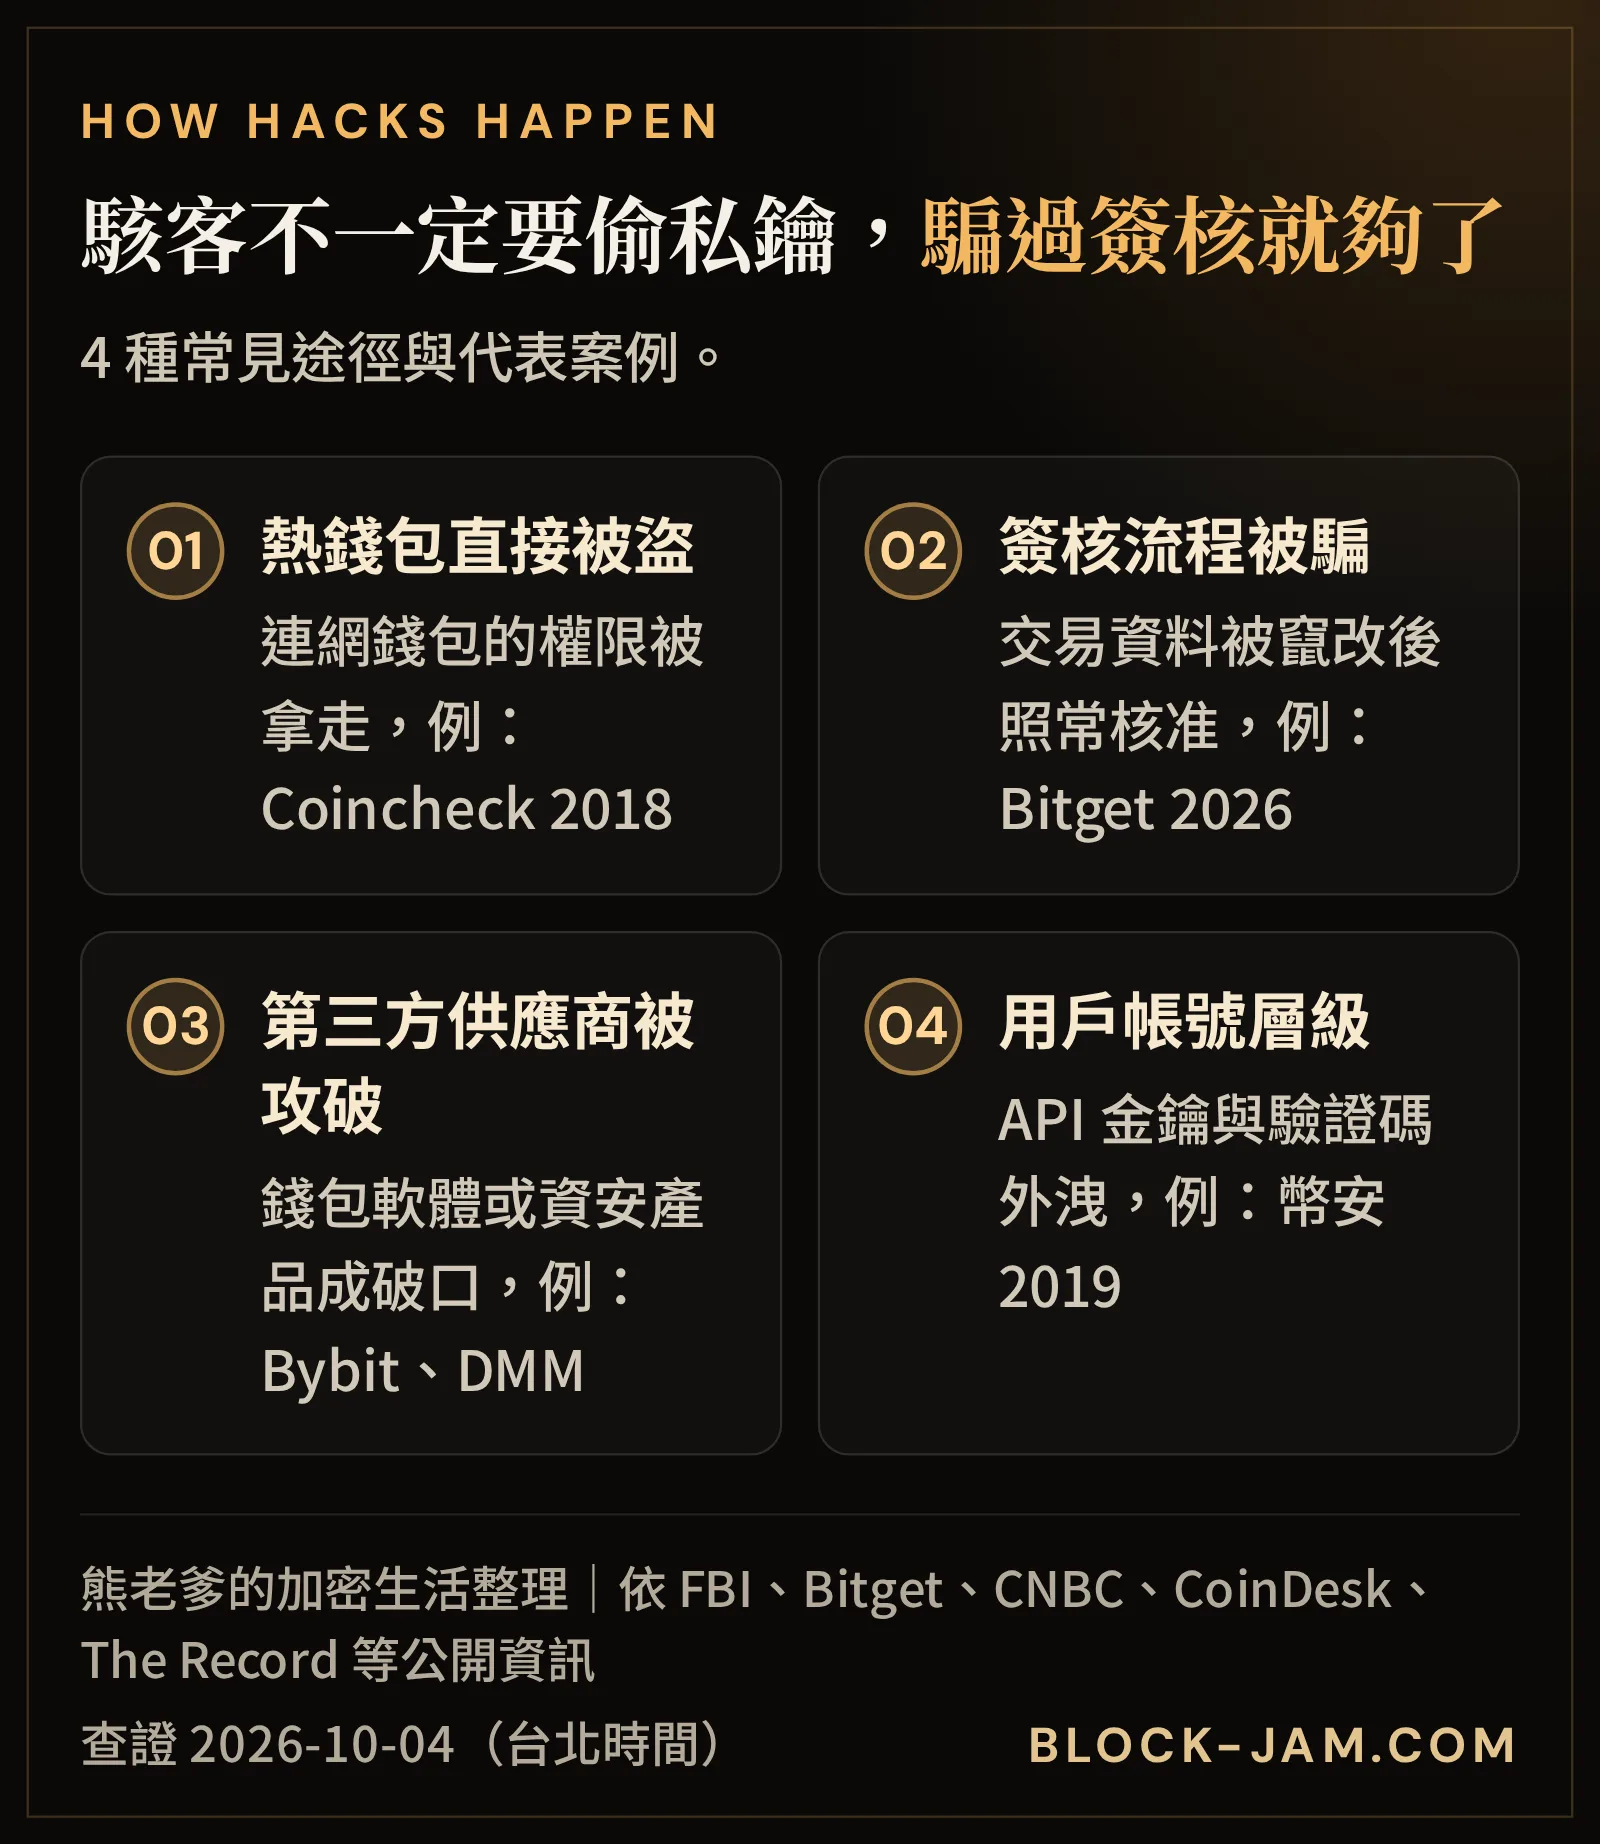
最傳統的情況是連網的熱錢包權限被拿走。2018 年日本 Coincheck 被轉走約 5.23 億枚 NEM(XEM),當時約值 580 億日圓,原因之一就是這批資產放在熱錢包、沒有移到冷錢包;Reuters 的報導還提到,平台在資產轉出約 8 小時後才發現餘額異常。
B簽核流程被騙過去
近年的大案更常見的是「不偷私鑰,騙過簽核」。Bitget 是後端系統偽造交易資料;2025 年 2 月 21 日的 Bybit 事件也類似,美國聯邦調查局(FBI)指認北韓駭客竊取約 15 億美元的資產,The Record 與 SecurityWeek 的報導說明,Bybit 從冷錢包轉出時,簽署畫面顯示的是正確地址,背後的交易內容卻已被竄改,約 40 萬枚 ETH 就這樣被轉走。
C第三方供應商成為破口
交易所再嚴密,也要用到外部的錢包軟體、資安設備或雲端服務。Bybit 的破口在多簽錢包服務 Safe{Wallet} 開發者的電腦;2024 年日本 DMM Bitcoin 損失 4,502.9 枚 BTC,FBI 調查指出北韓駭客假冒求職招募人員,騙錢包軟體公司 Ginco 的員工執行惡意程式,再竄改交易請求;Bitget 則是 2 款第三方資安產品被攻破。這種「供應鏈攻擊」讓單看交易所自己的資安承諾變得不夠。
D用戶帳號層級被大量盜用
還有一種是從用戶端下手。2019 年 5 月幣安被轉走約 7,000 枚 BTC,當時的報導指出,駭客取得了大量用戶的 API 金鑰與雙重驗證碼,再用看似正常的提領把資產轉出,受影響的是約占幣安 BTC 總量 2% 的熱錢包。這類事件提醒的是:你自己的帳號安全,也是交易所安全的一部分,常見的釣魚與假客服手法,可以對照加密貨幣詐騙防範指南的常見手法整理。
DIAGNOSE / 先判斷
「交易所被駭」和「我的帳號被盜」差在哪?先判斷再行動
很多人看到「某交易所被駭」的新聞,第一個反應是擔心自己的帳戶。其實要先分清楚:如果是平台被駭,被轉走的是交易所自己保管的錢包,損失先由平台的基金、自有資金或股東承擔,你的帳戶餘額數字通常不會直接變少,真正的風險在於平台能不能撐住、要多久才恢復提領;如果是你的帳號被盜,被轉走的是你帳戶裡的資產,交易所未必會賠,往往需要你自己報案、舉證、配合追查。
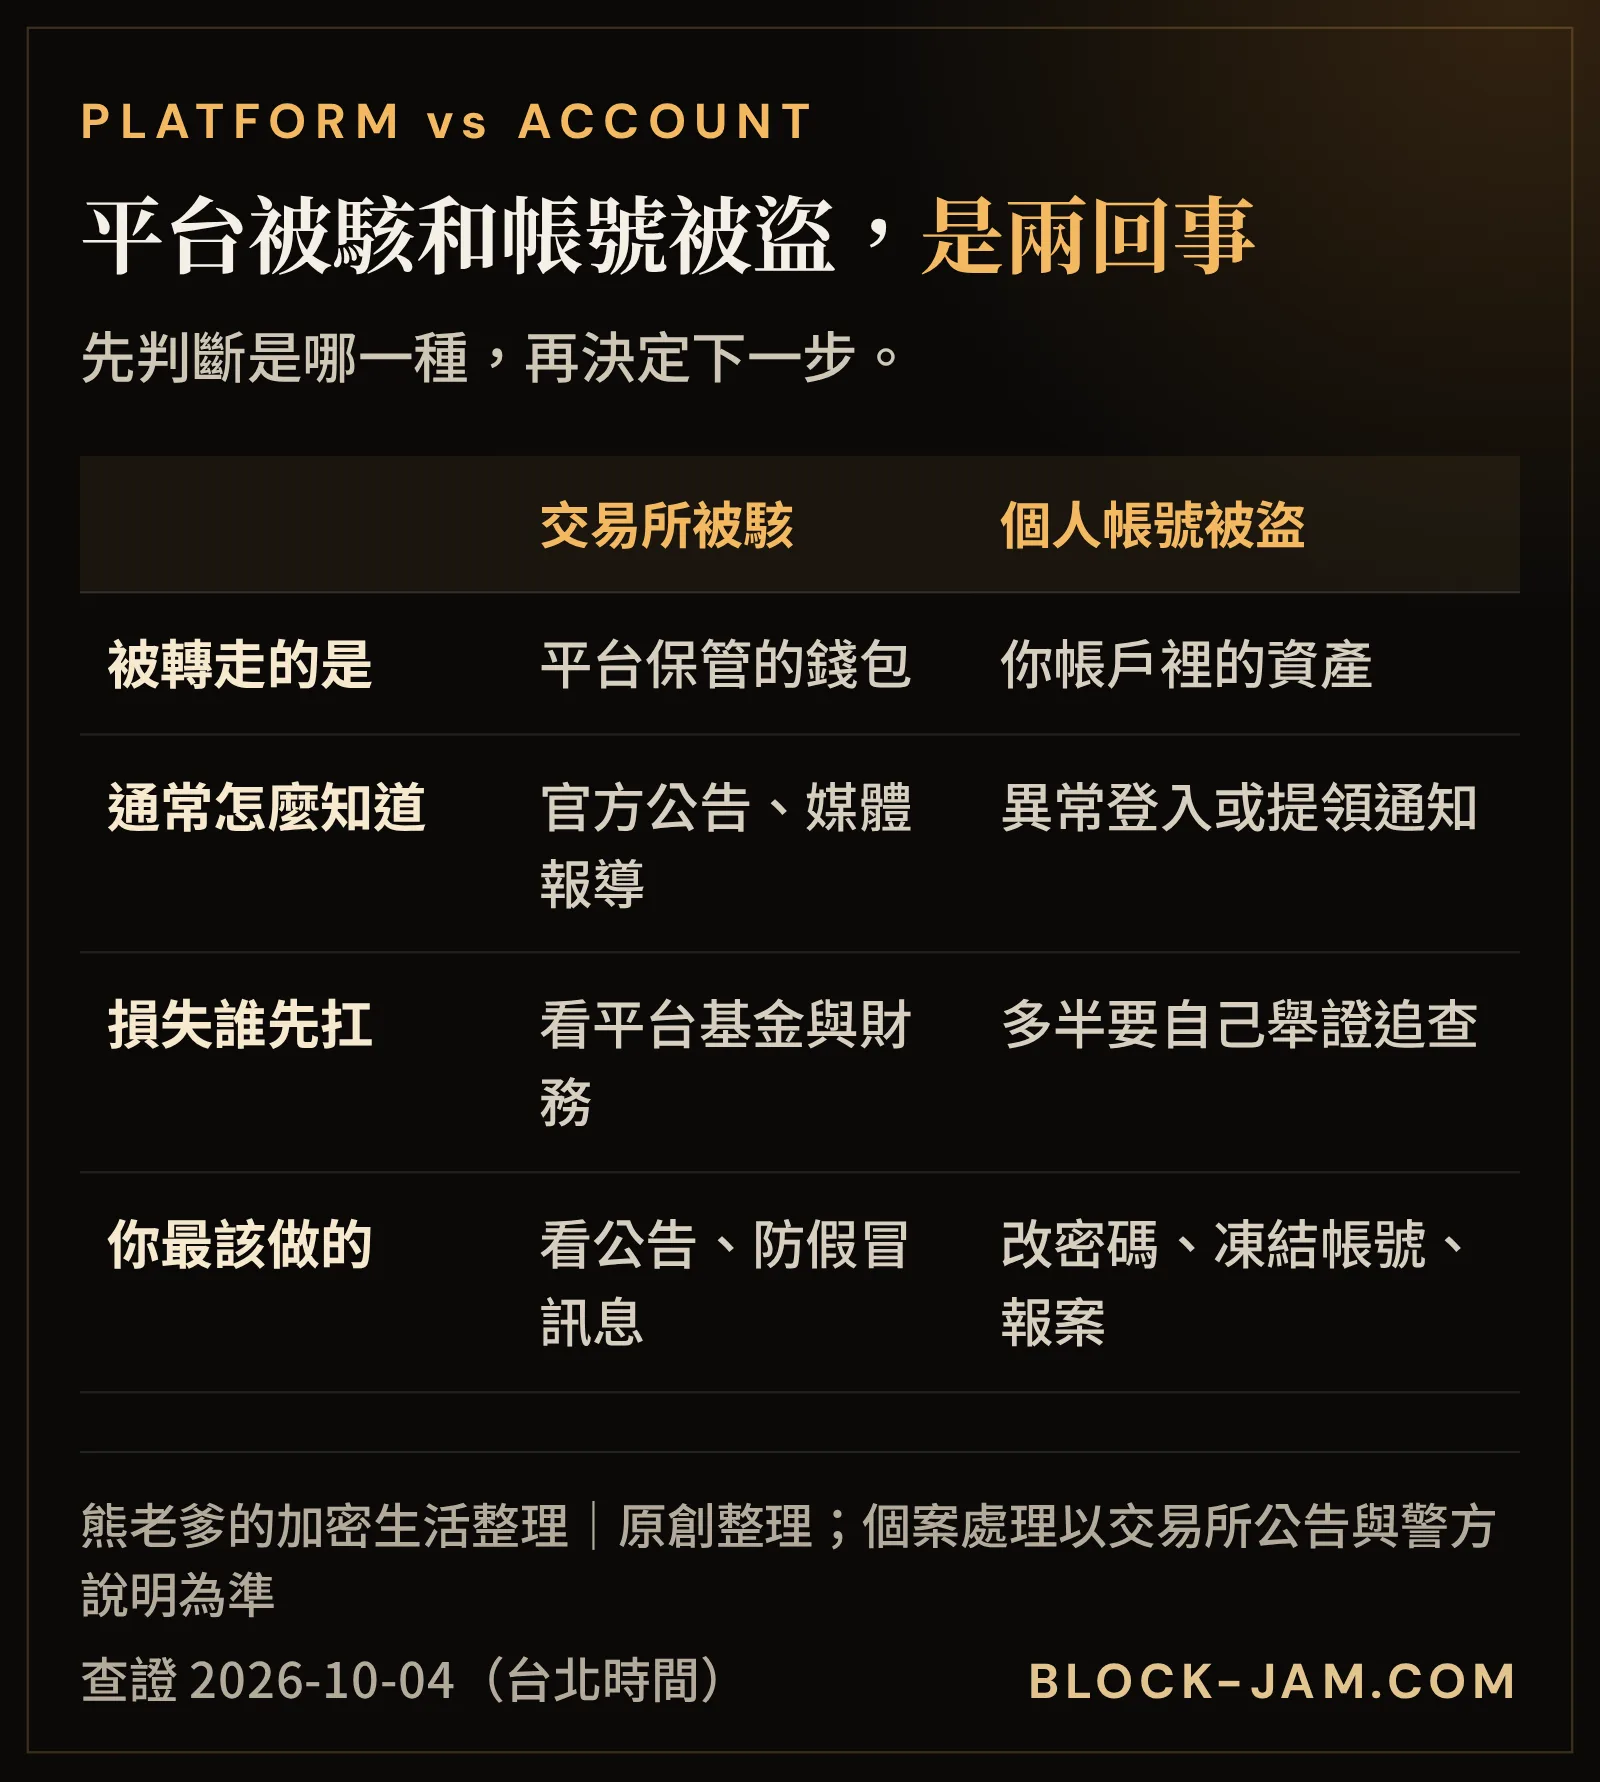
兩種狀況也可能同時發生。大型事件期間,常有人假冒交易所寄出「補償申請」「資產遷移」的訊息或網站,目的就是騙你輸入密碼、驗證碼或助記詞,讓「平台被駭」變成「你的帳號被盜」。如果你懷疑是自己的帳號出問題,被盜後的報案與證據保存步驟,詐騙防範指南的被騙後處理流程整理得很完整,這裡不重複。
| 比較項目 | 交易所被駭 | 個人帳號被盜 |
|---|---|---|
| 被轉走的資產 | 平台保管的熱錢包、溫錢包或冷錢包 | 你帳戶裡的餘額 |
| 你怎麼知道 | 官方公告、新聞報導 | 異常登入、提領或改密碼通知 |
| 損失由誰先承擔 | 平台的保護基金、自有資金;撐不住時才可能波及用戶 | 多數情況要自己追查,平台不一定賠償 |
| 最該先做的事 | 只看官方公告,提防假冒補償訊息 | 立刻改密碼、聯繫官方客服凍結帳號、報案 |
ACTION / 應對步驟
你用的交易所被駭了,現在該做的 6 件事
以下是一般性的自保步驟,不是投資建議;是否轉出、何時轉出,請依你自己的狀況與交易所公告判斷。
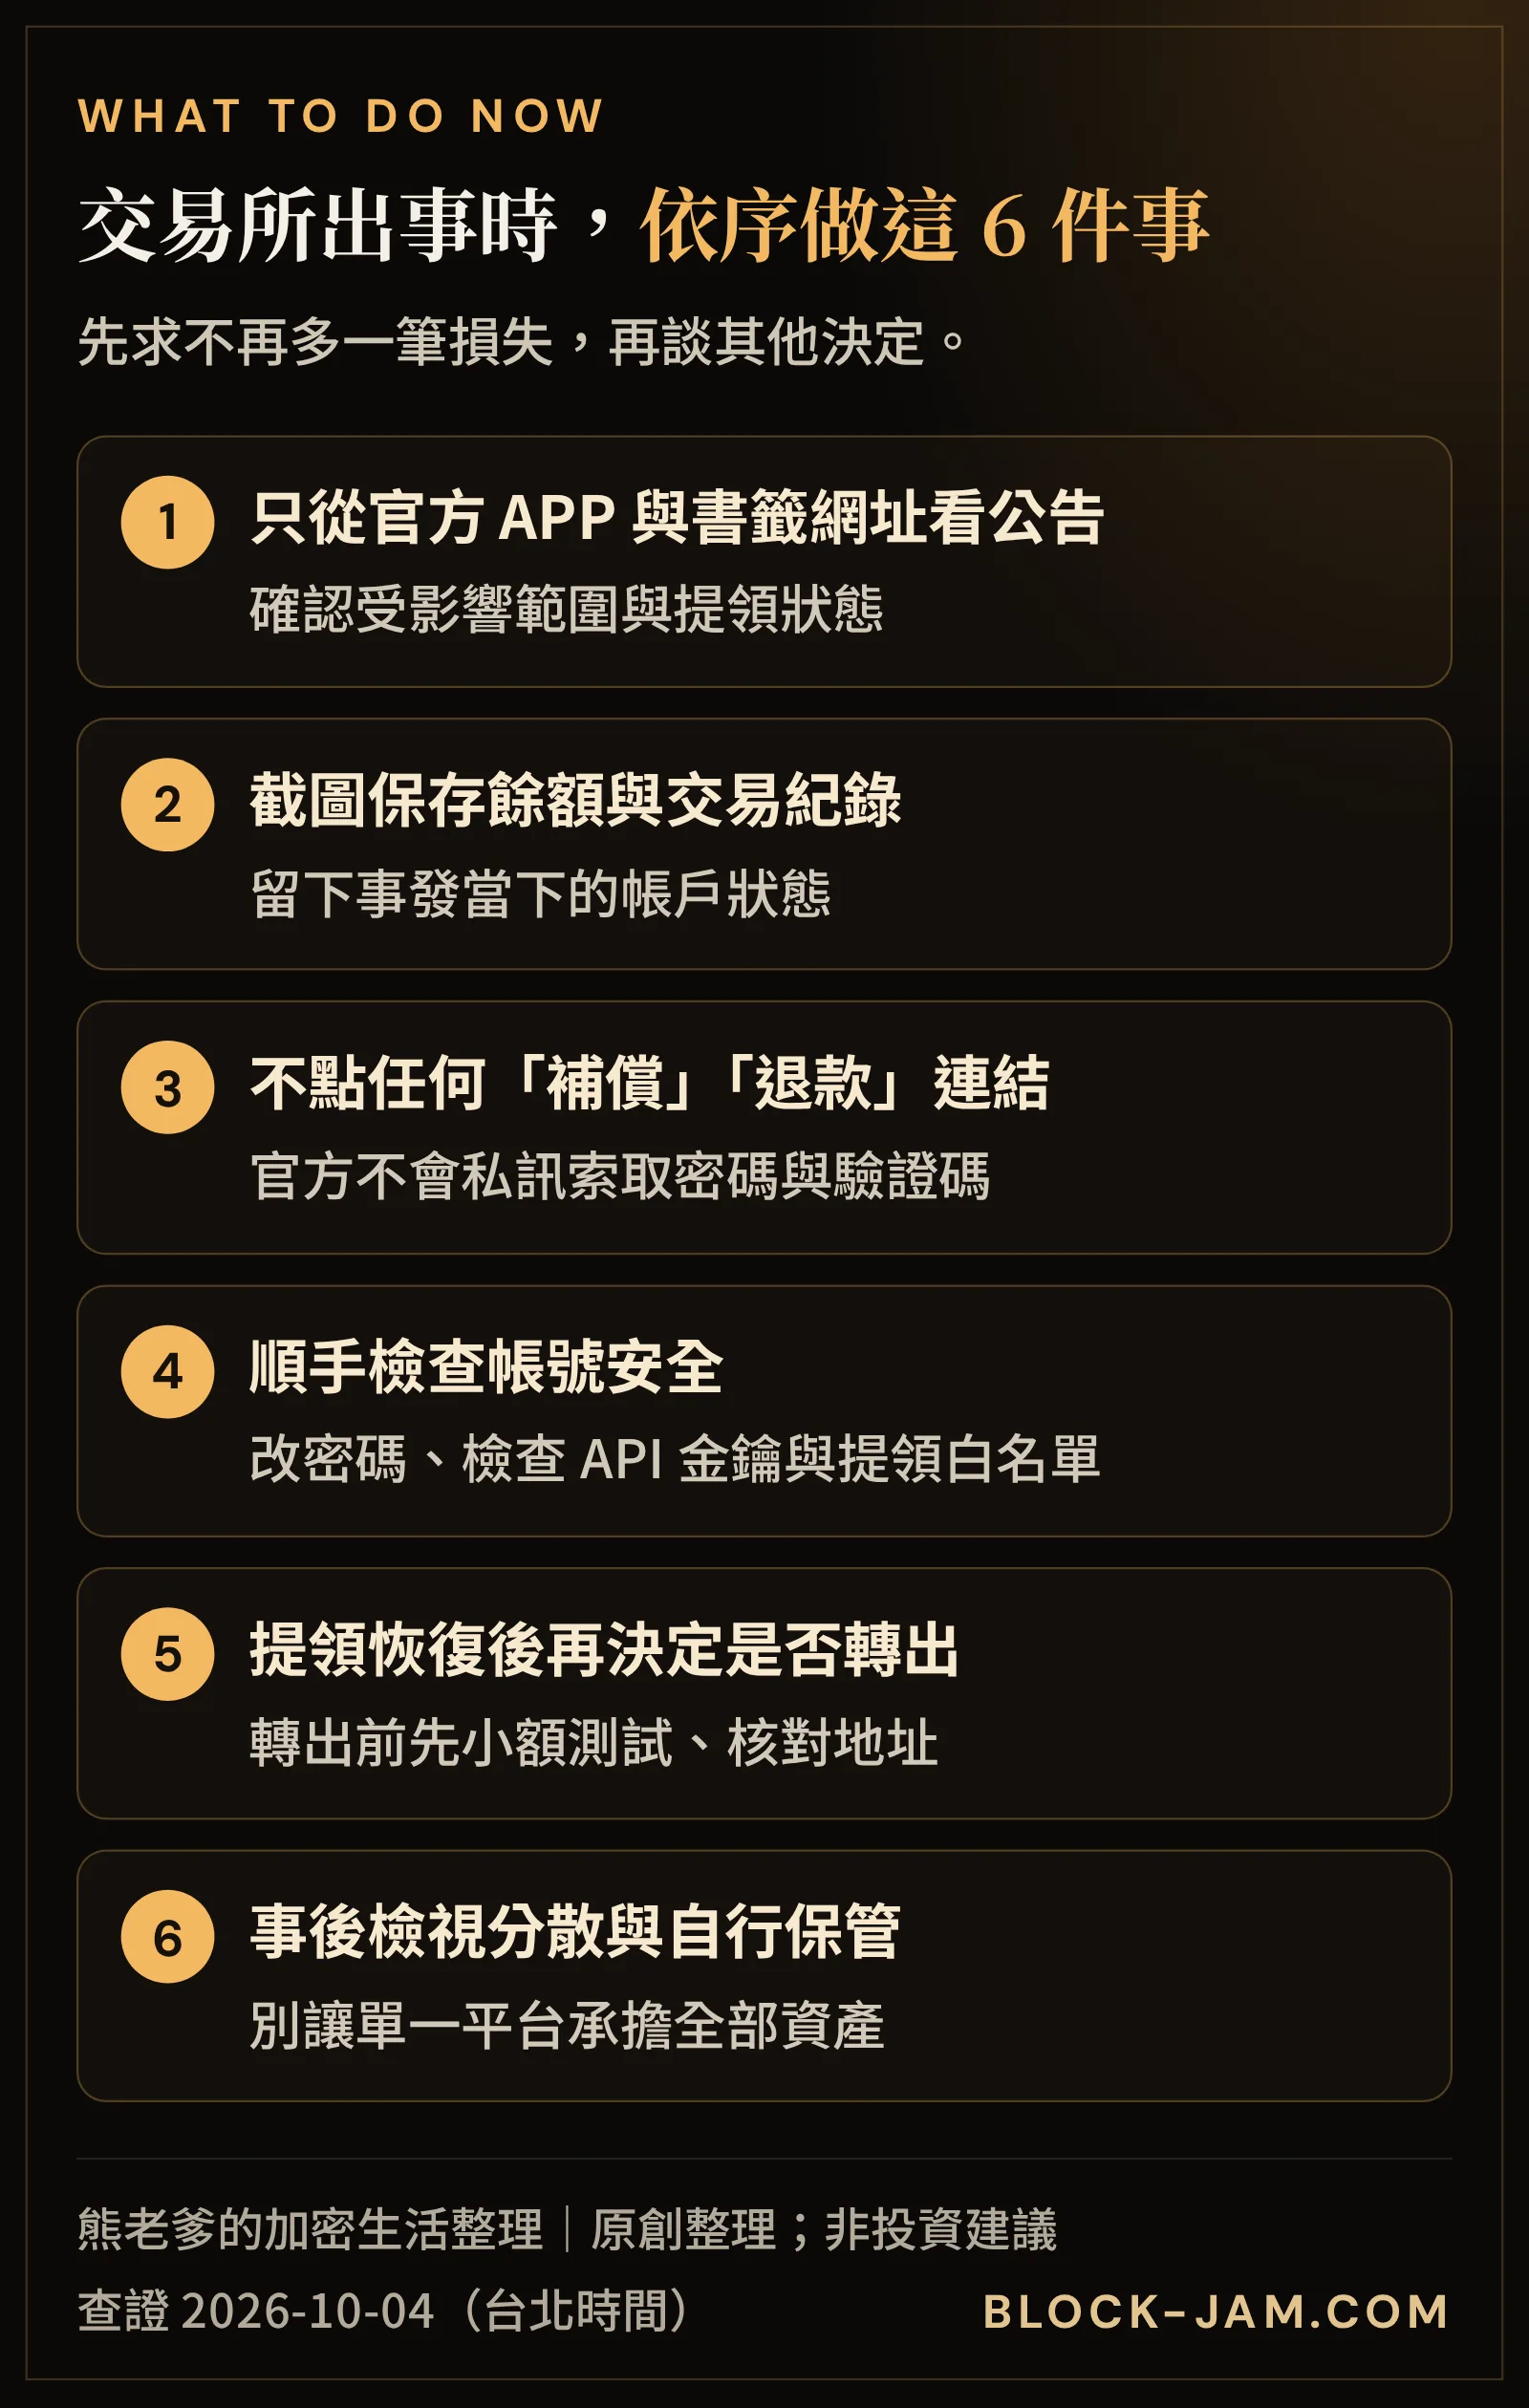
- 只從官方管道看公告。用你手機裡原本的官方 APP,或自己存的書籤網址進入官網,確認哪些錢包受影響、用戶餘額是否受影響、提領何時恢復。不要從社群貼文、私訊或搜尋廣告點進去。
- 截圖保存紀錄。把事發當下的帳戶餘額、未完成的訂單、近期的充值與提領紀錄截圖或匯出。平台日後若有補償或重整程序,這些就是你的佐證。
- 不點任何「補償」「退款」「資產遷移」連結。真正的客服不會私訊向你索取密碼、驗證碼或助記詞。凡是要你「登入領補償」「先轉幣驗證」的,都先當成詐騙處理,可以對照詐騙防範指南的警訊清單逐條檢查。
- 順手檢查帳號安全。雖然平台被駭不等於你的帳號被盜,但這正是檢查的好時機:更換密碼、確認雙重驗證仍綁在你自己的裝置、刪除不再使用的 API 金鑰,並開啟提領地址白名單(只允許提領到你事先設定的地址)。
- 提領恢復後再決定,不要搶在第一時間。提領剛恢復時常有大量排隊,網路壅塞也容易出錯。如果決定轉出,先小額測試、確認網路與地址一致再轉大額。
- 事後檢視自己的分散程度。這次事件如果讓你睡不好,代表單一平台占你資產的比重可能太高,下一段的降低風險做法可以一起看。
小額測試、核對地址、助記詞離線保存這些日常動作,加密生活整理的保管與防詐習慣有 4 張重點卡,平常就養成,出事時就不會手忙腳亂。
HISTORY / 歷史案例
歷年大型交易所被駭事件:從 Mt. Gox 到 Bitget
同樣是被駭,損失最後由誰承擔、用戶等了多久,差異非常大。
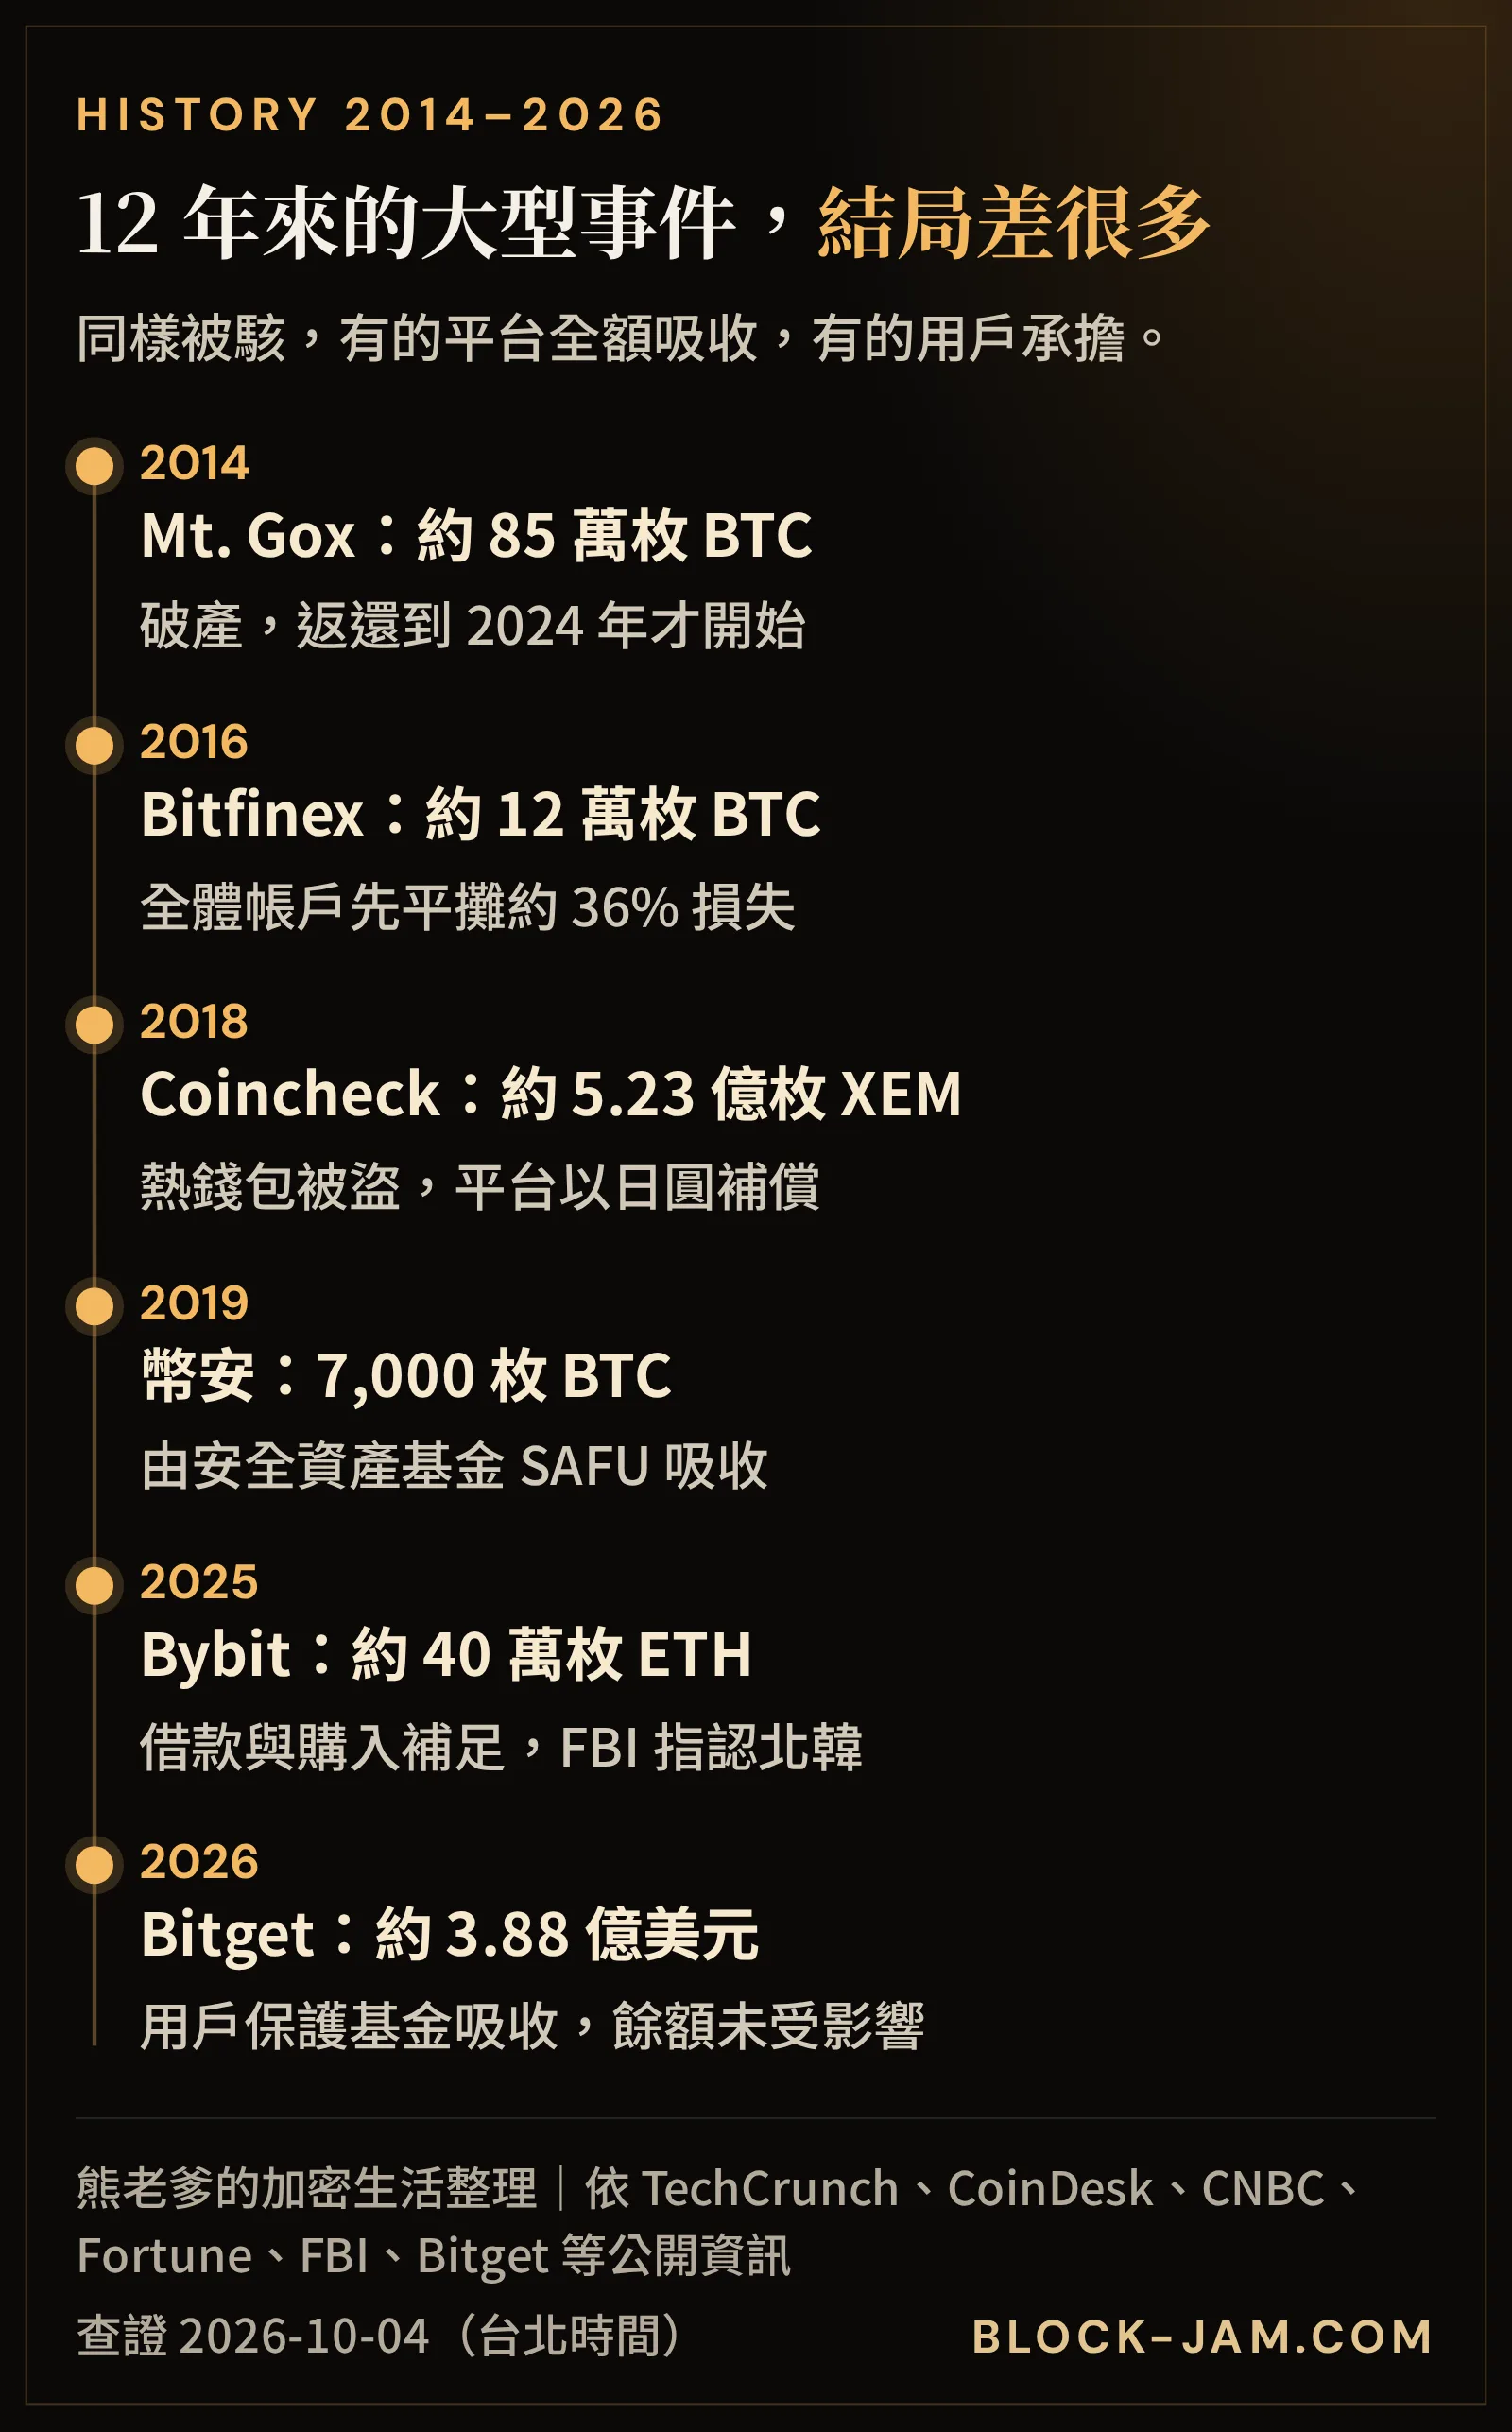
| 時間 | 交易所 | 被盜規模 | 損失由誰承擔、用戶結果 |
|---|---|---|---|
| 2014-02 | Mt. Gox(日本) | 約 85 萬枚 BTC,其中約 75 萬枚屬於客戶 | 聲請破產;之後找回約 20 萬枚,債權人到 2024 年 7 月才開始拿到返還 |
| 2016-08 | Bitfinex | 約 12 萬枚 BTC(當時約 7,200 萬美元) | 全體帳戶先平攤約 36% 損失並發放 BFX 代幣,2017 年 4 月由平台以美元全數買回 |
| 2018-01 | Coincheck(日本) | 約 5.23 億枚 XEM(約 580 億日圓) | 平台以自有資金、每枚 88.549 日圓補償約 26 萬名持有者 |
| 2019-05 | 幣安 | 約 7,000 枚 BTC(當時約 4,000 萬美元) | 由安全資產基金 SAFU 吸收,用戶餘額未減少 |
| 2024-05 | DMM Bitcoin(日本) | 4,502.9 枚 BTC(約 3 億美元) | 限制服務後結束營業,客戶帳戶與資產移轉給同業 |
| 2024-07 | WazirX(印度) | 約 2.3 億美元 | 暫停提領;約 15 個月後,新加坡高等法院才核准重組方案 |
| 2025-02 | Bybit | 約 40 萬枚 ETH(約 15 億美元) | 以借款、大戶存入與購入補足缺口,宣稱維持 1:1 |
| 2026-09 | Bitget | 約 3.88 億美元 | 用戶保護基金吸收,官方表示用戶餘額未受影響 |
把這些事件排在一起,可以看出幾個規律。第一,早期的事件多半是熱錢包管理不當,Mt. Gox 與 Coincheck 都是例子;近幾年的大案則轉向供應鏈與簽核流程,DMM、Bybit、Bitget 都和第三方系統有關,其中 DMM 與 Bybit 已由 FBI 指認是北韓駭客所為。第二,損失由誰承擔,取決於平台的財務體質:幣安、Bybit、Bitget 有基金或籌資能力,用戶餘額沒有被動到;Bitfinex 讓全體用戶先平攤;Mt. Gox 破產後,債權人等了 10 年才開始拿回比特幣。
第三,被偷走的錢很難追回。2016 年 Bitfinex 被盜的比特幣,美國司法部要到 2022 年才查扣其中逾 9.4 萬枚;Bitget 執行長也在受訪時提到,Bybit 事件過了 1 年多,被凍結的資金只占約 3.5%。這也是為什麼「平台有沒有能力自己吸收損失」,比「會不會追回」更值得用戶關心。交易所之外,2022 年多家加密借貸平台倒閉時用戶的處境也很類似,可以參考比特幣抵押借款文章裡的 2022 年借貸平台倒閉潮。
WHO PAYS / 損失承擔
被駭的損失誰來扛?保護基金、平攤損失與破產的差別
從上面的案例整理,交易所被駭後的結局大致有 4 種,對用戶的影響由輕到重:
- 平台用基金或自有資金全額吸收。幣安 2019 年的 SAFU、Bitget 2026 年的用戶保護基金都屬於這一類,用戶的帳戶餘額不變,影響主要是提領暫停幾天。要注意的是,基金被動用後需要補回,Bitget 在事件後把保護基金補回到 3 億美元以上,執行長表示用的是公司自有資金。
- 平台向外籌資補足。Bybit 透過過渡性借款、大戶存入與場外購買補足約 40 萬枚 ETH 的缺口,並宣稱客戶資產維持 1:1。這取決於平台的信用與人脈,不是每家都做得到。
- 用戶平攤,之後慢慢補。Bitfinex 2016 年讓所有帳戶先減少約 36%,再發放 BFX 代幣作為損失的憑證,約 8 個月後才由平台全數買回。即使你的帳號沒被駭,也一起承擔了損失。
- 破產或重整,等法院程序。Mt. Gox 的債權人等了 10 年,WazirX 的用戶也等了 1 年多才等到法院核准重組方案。這段期間資產無法動用,最後拿回的也未必是全額。
所以,交易所公告「損失由我們承擔、用戶資產不受影響」時,值得追問的是:基金規模多大、放在哪裡、被動用後多久補回、有沒有公開地址可以查。這些資訊有沒有公開、能不能自己在鏈上查,本身就是平台透明度的指標。
也要分清楚,交易所出事不一定是被駭。FTX 在 2022 年倒閉,是內部挪用客戶資金,用戶從外面幾乎看不到;兩者的差別可以看FTX 詐欺挪用與駭客竊盜的比較。
放在「理財/賺幣」裡的幣,平台出事時和現貨有什麼不同?
各家交易所的理財(Earn)產品,收益多半來自把你的幣借給其他用戶做槓桿或借貸。幣安的活期理財說明寫明,申購的資產會提供給內部業務單位運用,包括借給槓桿與借貸用戶;OKX 的簡單賺幣協議也寫明這類產品不保證本金,借款人違約時可能損失部分或全部本金。
平台正常營運時,這和放現貨感覺不出差別,差別出現在破產時。2023 年 1 月,美國紐約南區破產法院在Celsius 案的判決中認定,依 Celsius 的條款,存進 Earn 帳戶的加密資產在存入時就屬於 Celsius,約 60 萬個帳戶、約 42 億美元的資產因此成為破產財產,用戶變成無擔保債權人,CoinDesk 當時也報導了這項判決。同一案中,只放在託管帳戶、沒有參加理財的資產則另案處理,多數可以領回。
但這不等於「交易所不用賠一毛錢」。平台仍然欠你一筆債,只是你從「資產所有人」變成「排隊求償的債權人」,拿回多少、要等多久都看破產程序。Celsius 法院文件引用的估計約 6 成上下;Gemini Earn 的用戶等了約 1 年半,Gemini 官方公告指出,2024 年 5 月首批就以原幣領回應得資產的 97%,其餘也會以原幣補足到 100%。放現貨也不是絕對安全,FTX 的用戶等了 2 年多才開始拿回錢,CNBC 報導的還款方案也是以 2022 年 11 月的美元價值計算。
所以申購前,先看條款有沒有寫資產會「移轉」或「出借」、是否保證本金,再問自己:「這筆錢如果卡在破產程序 2 年,我可以接受嗎?」長期不動的部分,可以考慮移到自己保管的錢包,也就是常說的「Not your keys, not your coins」:平台倒閉不會直接波及,但助記詞遺失或被騙走,同樣沒有人能幫你找回,開始前請先熟悉助記詞離線保存與小額測試等保管習慣。以上是一般資訊整理,不構成投資建議。
REDUCE RISK / 降低風險
怎麼降低交易所被駭對你的影響?分散、自行保管與帳號設定
沒有任何交易所能保證不被駭,能做的是讓「萬一出事」時,受影響的只是你資產的一小部分。
A交易所只放「近期要用」的部分
交易所的角色比較像換匯櫃台,而不是保險箱。常見的做法是把資產分成兩塊:近期打算交易或換回新台幣的部分留在交易所,長期不動的部分移到自己保管的錢包。比例沒有標準答案,但可以問自己:「如果這家交易所明天暫停提領 1 個月,我的生活會不會受影響?」答案是會,就代表放太多了。
B不把所有資產集中在同一家
如果你需要常態使用交易所,分散在 2 家以上,可以避免單一平台暫停提領時完全動彈不得。挑選時,與其看行銷活動,不如看:營運主體是誰、在哪些地區持有牌照、有沒有定期公布儲備金證明與保護基金地址、出事時向誰申訴。這些資訊是否齊全,比單一事件的新聞更能反映平台的透明度。
C長期資產自行保管,但要先學會保管
自行保管的意思是私鑰在你自己手上,交易所被駭不會直接影響這部分資產;代價是保管責任完全落在你身上,助記詞遺失或外洩就沒有人能幫你找回。開始之前,請先熟悉助記詞離線保存與小額測試等保管習慣,以及錢包授權與地址污染的防範方法。如果你對交易所與錢包的基本概念還不熟,新手指南的入門順序會是比較好的起點。
D把帳號設定調到最嚴
- 提領地址白名單:只允許提領到你事先設定、確認過的地址,即使帳號被盜也比較難被轉走。
- 雙重驗證用驗證器 APP 或實體金鑰:比簡訊驗證不容易被攔截。
- API 金鑰只開需要的權限:不用的就刪除,交易用的金鑰不要開啟提領權限。
- 防釣魚碼:部分交易所提供在官方郵件中顯示自訂代碼的功能,可以幫你辨認假冒郵件。
穩定幣的性質也值得了解。這次 Bitget 事件中,Circle 與 Tether 凍結了約 31.8 萬美元相關的 USDC、USDT,但攻擊者早在幾分鐘內就把大部分穩定幣換成以太幣。這說明穩定幣發行商有能力凍結特定地址,對追查竊案有幫助,也代表它和比特幣的性質不同。兩者的差別可以參考幣種介紹裡的代幣分類說明。
PROOF OF RESERVES / 儲備金證明
儲備金證明(PoR)怎麼看?它能證明什麼、不能證明什麼
儲備金證明(Proof of Reserves,簡稱 PoR)是交易所公開「我持有的資產」與「我欠用戶的資產」,讓外界檢查前者是否大於後者,涵蓋的通常是比特幣、以太幣與主要穩定幣等幣種(各幣種的定位可以先看幣種介紹的市值前 10 大整理)。多數交易所的做法是把所有用戶的餘額做成默克爾樹(Merkle tree),公布樹根,每位用戶可以用自己的紀錄 ID 驗證「我的餘額有被算進負債總額」,再對照交易所公開的錢包地址與鏈上餘額。
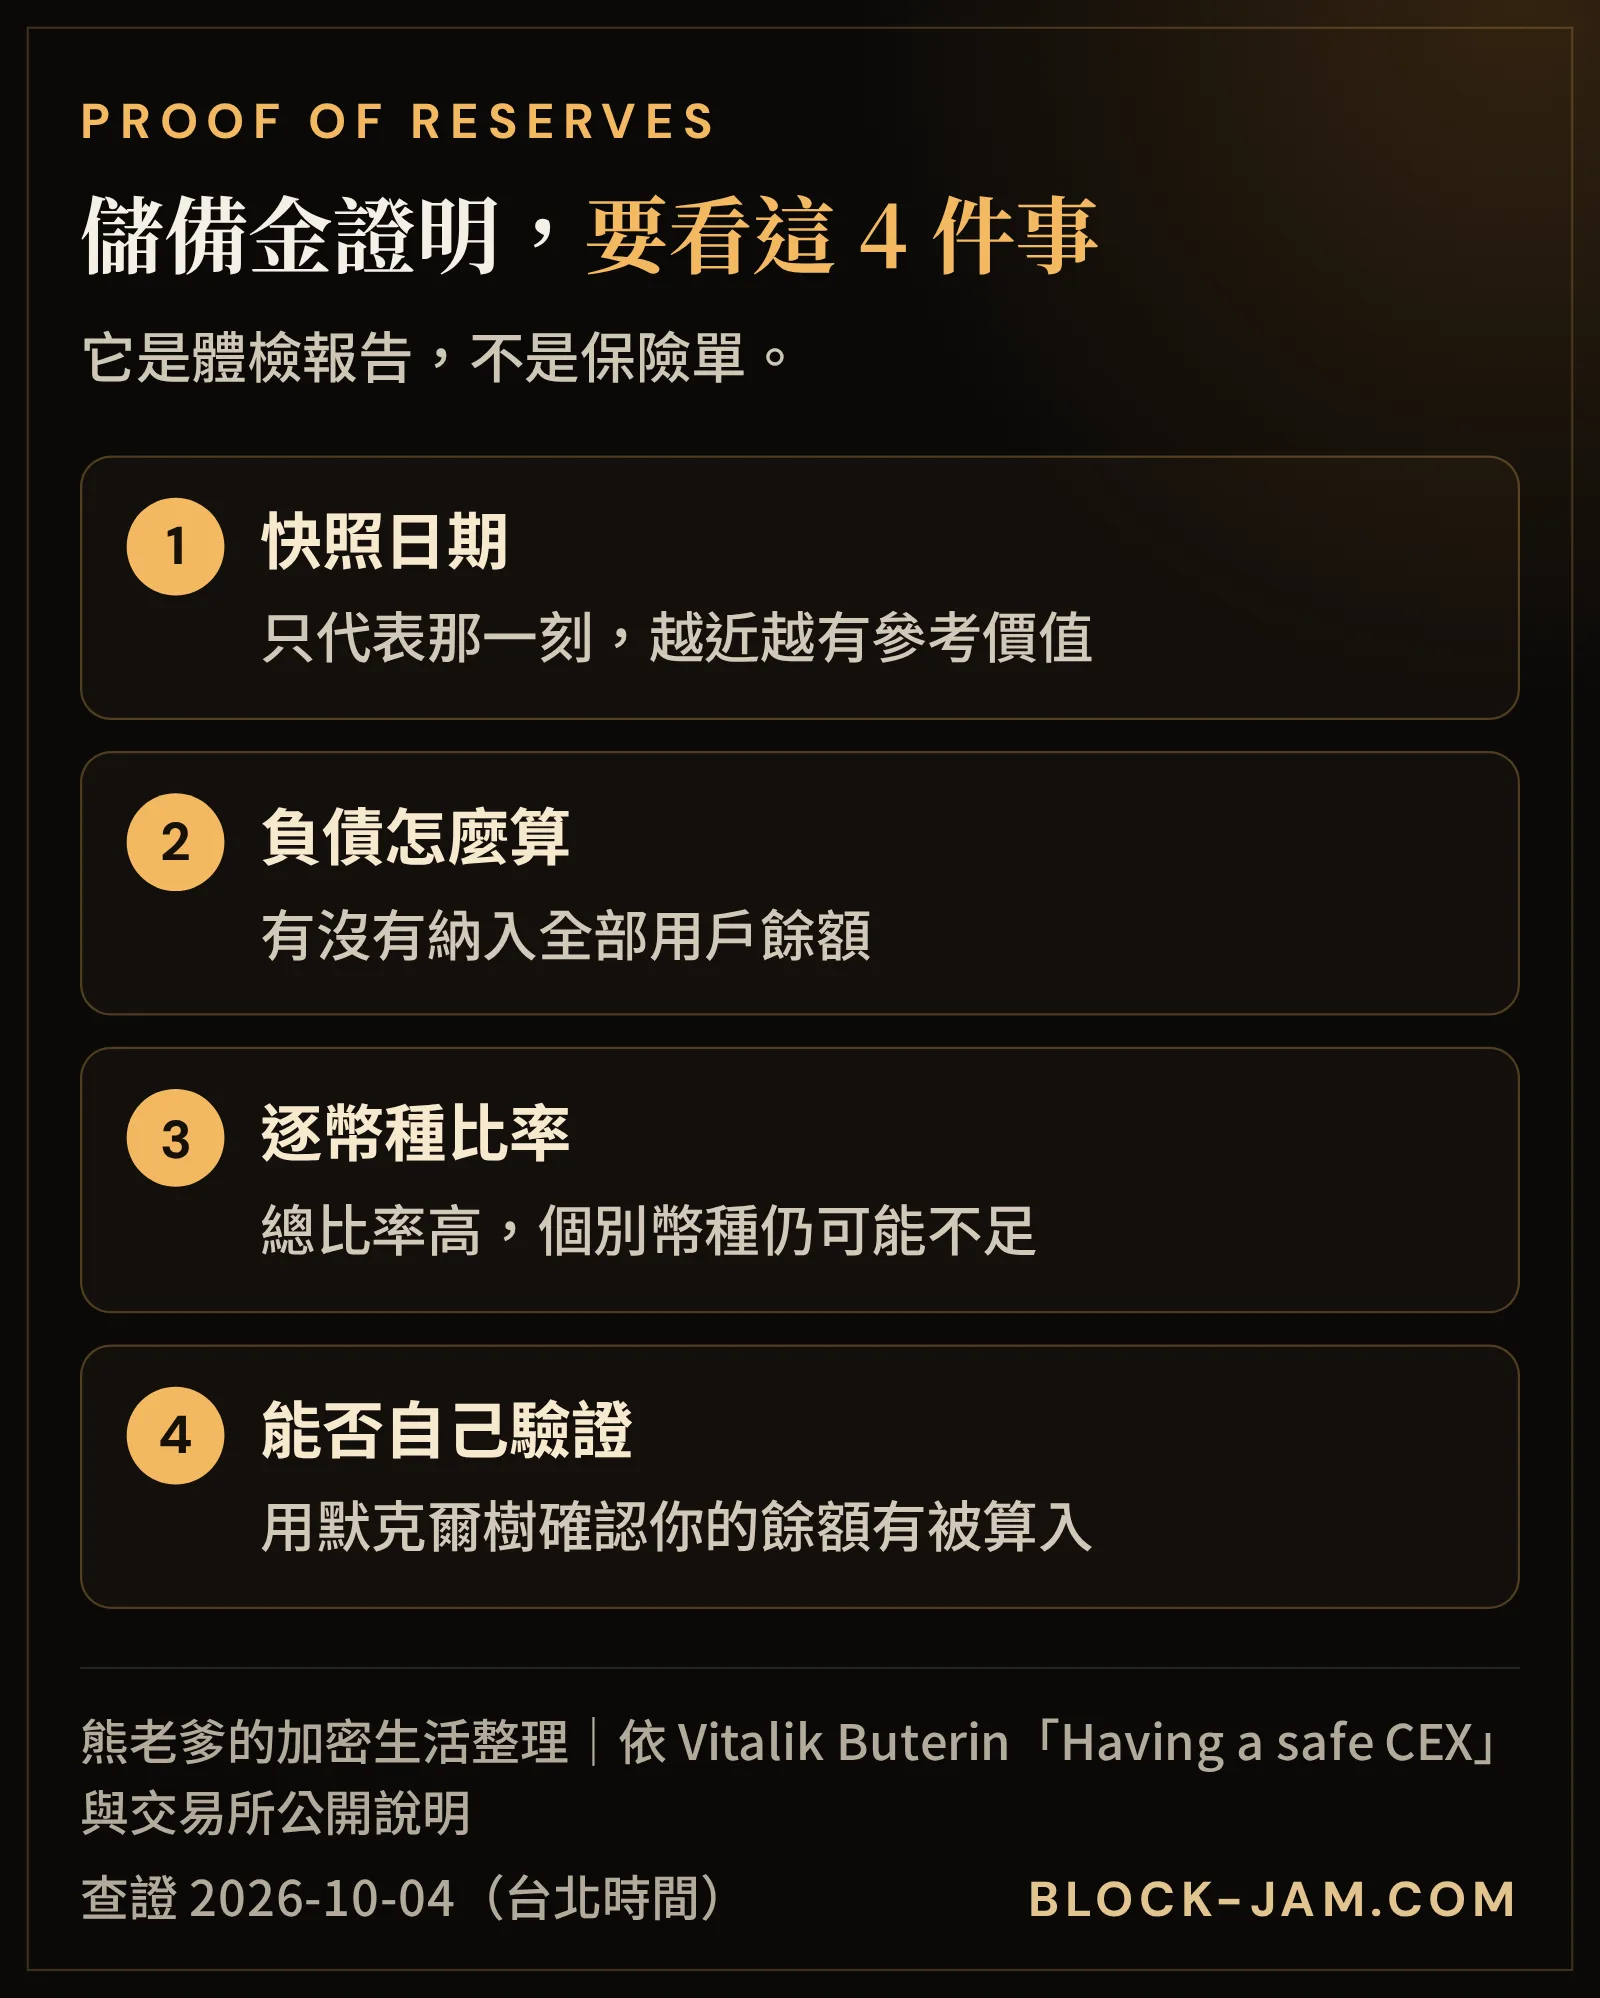
以 Bitget 為例,CNBC 與 CryptoSlate 都報導,它在事件後公布的儲備金證明以 9 月 29 日為快照日,涵蓋 19 種資產,自行公布的整體儲備率為 131%,每一種資產都在 100% 以上。看這類數字時,建議注意 4 件事:
- 快照日期。儲備金證明只代表快照那一刻,事件前的報告無法反映事件後的狀況,所以出事後要看新的快照。
- 負債怎麼算。它證明的是「用戶餘額有被涵蓋」,但通常看不到平台其他的債務,例如借款或對其他公司的負債。
- 逐幣種比率。整體比率很高,不代表每一種幣都足額;如果你持有的幣種低於 100%,那才是跟你有關的數字。
- 能不能自己驗證。有沒有提供默克爾樹驗證工具、是否有第三方會計師或審計機構參與,都會影響可信度。
以太坊共同創辦人 Vitalik Buterin 在 2022 年 11 月發表的〈Having a safe CEX: proof of solvency and beyond〉就指出,這種證明只能檢查某個時間點,而且需要用戶真的去驗證才有約束力;他認為長期的方向,是讓用戶越來越不需要信任交易所來保管資產。換句話說,儲備金證明是一份體檢報告,可以幫你排除明顯的問題,但不是保險單,也擋不住駭客。
FOR TAIWAN / 台灣法規
台灣讀者要注意什麼?虛擬資產服務法對客戶資產的規定
本段是法條事實整理,不是法律意見;條文施行與子法內容請以金管會公告為準。
立法院在 2026 年 6 月 30 日三讀通過「虛擬資產服務法」。依金管會主管法規共用系統公布的虛擬資產服務法條文,和交易所被駭最相關的有 3 條:
| 條文 | 內容重點 | 和被駭的關係 |
|---|---|---|
| 第 14 條 | 業者應建立內部控制及稽核制度,以及資通系統的安全管理制度與營運持續性政策 | 資安與出事後的營運持續,是法定義務 |
| 第 15 條 | 作業委託他人處理時,應訂定客戶權益保障、風險管理與內部控制的制度 | 對應第三方供應商成為破口的風險 |
| 第 18 條 | 為客戶保管的資產應與自有財產分別獨立;業者破產時,保管的客戶資產不屬於破產財團 | 平台倒閉時,客戶資產與公司債務分開處理 |
同法第 6 條也把「受讓虛擬資產,並約定返還…」列為借貸業務,需另取得「虛擬資產借貸商」許可,和「保管」分開規範;理財、借貸型產品能否適用第 18 條破產隔離,仍待子法與個別契約釐清。
要注意的是,依同法第 56 條,施行日期由行政院另定,多項細節也要等主管機關訂定辦法;在正式施行前,這些規定還不能直接套用。另外,資產分別獨立保管處理的是「平台破產時客戶資產不被拿去還債」,不等於被駭時一定全額賠償,被駭的損失由誰承擔,仍要看平台的財務能力與個別約定。
台灣讀者使用的平台各有不同的營運主體與牌照所在地,出事時適用哪一地的法律、向哪個機關申訴,也會跟著不同。建議開戶前就先查清楚:帳戶屬於哪一家公司、這家公司在哪些地區持有牌照或登記、服務條款寫的爭議處理方式是什麼。如果遇到的是假冒交易所或假投資平台,請撥 165 反詐騙專線,查證方法可以看詐騙防範指南的平台查證步驟;從交易所轉幣到另一家台灣交易所時,加密貨幣轉帳新規要求單筆超過新台幣 3 萬元多附生日與住址;交易所資安與監管的最新動態,本站的每日加密貨幣新聞會持續整理。
FAQ / 常見問題
常見問題
交易所被駭,我放在裡面的加密貨幣會不見嗎?
不一定。交易所被駭通常是平台自己保管的錢包被轉走,例如 Bitget 2026 年的事件,官方表示用戶帳戶餘額未受影響,損失由用戶保護基金吸收。但如果平台沒有足夠的基金或資金吸收損失,就可能出現全體用戶平攤損失(如 Bitfinex 2016 年約 36%)或破產(如 Mt. Gox)的情況。
交易所被駭後,應該馬上把幣全部提出來嗎?
本站不提供投資建議。一般來說,被駭的平台多半會先暫停提領,恢復後也常大量排隊。比較重要的是先只看官方公告、保存帳戶紀錄、提防假冒補償的詐騙;如果決定轉出,等提領恢復後先小額測試、核對網路與地址,再轉大額。
怎麼知道交易所公布的「用戶資產不受影響」是真的?
可以檢查 3 件事:事件後有沒有公布新快照的儲備金證明(看快照日期與你持有幣種的比率)、保護基金有沒有公開錢包地址可以在鏈上查、提領是否如公告時程恢復。這些都只能降低疑慮,不能百分之百保證。
儲備金證明(PoR)比率超過 100%,就代表這家交易所很安全嗎?
不代表。儲備金證明只反映快照那一刻資產是否涵蓋用戶餘額,通常看不到平台的其他負債,也無法防止駭客攻擊。它比較像體檢報告,可以幫你排除明顯異常,但不是保險。
交易所被駭和我的帳號被盜,處理方式有什麼不同?
平台被駭時,被轉走的是交易所的錢包,損失通常先由平台承擔,你要做的是看公告、防詐騙。帳號被盜時,被轉走的是你自己的資產,要立刻改密碼、聯繫官方客服凍結帳號、保存證據並撥打 165 或報案。
被駭客偷走的加密貨幣追得回來嗎?
很難。Bitget 執行長在受訪時表示不預期能追回太多,並提到 Bybit 事件 1 年多後被凍結的資金只占約 3.5%;Bitfinex 2016 年被盜的比特幣,美國司法部到 2022 年才查扣其中逾 9.4 萬枚。所以平台有沒有能力自己吸收損失,比會不會追回更關鍵。
把幣放進交易所的理財(Earn),平台倒閉時會怎樣?
要看條款。理財產品常把你的幣借出運用,2023 年美國法院就依 Celsius 的條款,判定 Earn 帳戶的資產屬於平台的破產財產,用戶成了無擔保債權人。這不代表一毛都拿不回,Gemini Earn 的用戶後來就以原幣領回,但拿回多少、要等多久都不確定。申購前先看條款有沒有寫資產移轉、出借,以及是否保證本金。
把幣放在自己的錢包就一定比放交易所安全嗎?
自行保管可以避開交易所被駭或倒閉的風險,但保管責任全在自己:助記詞遺失或外洩,沒有人能幫你找回,也常是詐騙的目標。比較穩健的做法是先學會保管習慣,再把長期不動的部分逐步移到自己的錢包。
台灣的虛擬資產服務法上路後,交易所被駭就會有保障嗎?
虛擬資產服務法在 2026 年 6 月 30 日三讀通過,第 18 條規定客戶資產應與業者自有財產分別獨立、業者破產時不屬於破產財團,第 14 條要求資通安全管理制度。但施行日期由行政院另定,而且資產分離處理的是破產時的歸屬,不等於被駭一定全額賠償。
DISCLOSURE / 聲明
風險聲明與利益揭露
風險聲明
本文僅供教育與資訊參考,不構成任何投資建議、要約或招攬,也不推薦任何交易所、平台或加密資產。加密資產價格波動劇烈,可能損失全部本金;過去表現不代表未來結果。各地法規不同,請自行確認所在地規定,必要時諮詢合格的專業人士。本站服務條款中的非投資建議與風險揭露有完整條文。
利益揭露
作者個人持有少量加密貨幣。本文沒有任何推薦連結或贊助,也沒有替文中提到的任何業者打廣告;本站部分其他文章可能含推薦連結,一律清楚標示並加上 rel="sponsored"。贊助與推薦連結的完整規則,都公開在關於熊老爹的贊助與利益揭露。
AI 協助與更正
部分內容經 AI 協助整理,經熊老爹審訂後發布。文中的數字與法規以查證日 2026-10-05 為準,之後可能變動;發現錯誤會在文末註明更正日期與內容。我們依照本站的編輯與查證原則查證,也歡迎透過關於頁的聯絡方式來信指正。
SOURCES / 資料來源
資料來源
- Bitget Academy(2026-09-30 更新):Bitget Security Incident: What Happened, Timeline, Impact and Response官方說明:9/24 18:31 UTC 異常轉出、熱錢包與溫錢包、用戶餘額與冷錢包未受影響、各幣種恢復提領日期、5% 賞金。
- CoinDesk(2026-09-25):Bitget's $352 million hack happened via spoofed transfers, not private keys初報約 3.516 億美元;後端系統被入侵、偽造交易資料觸發授權流程;私鑰未外洩;保護基金逾 4.64 億美元。
- Decrypt(2026-09-25):Bitget Hack Losses Climb to $387M損失更新為 3.875 億美元;執行長表示未偽造用戶提領、未取得私鑰。
- Elliptic(2026-09-25):Bitget attack pushes suspected North Korea crypto heists over $1 billion in 2026評估「極可能」與北韓有關;與 Bybit 洗錢地址有關聯;2026 年疑似北韓竊案逾 10 億美元。
- Gizmodo(2026-09-25):North Korea 'Very Likely' Behind $388 Million Hack of Crypto Exchange BitgetElliptic 評估內容的第二來源。
- Chainalysis(2026-10-01):How Chainalysis Used AI to Trace the $387M Bitget Theft前 3 小時 23 筆轉出、落在 4 條鏈(ETH 49.7%、XRP 40.8%、ZEC 7.6%、TRX 1.8%);歸因北韓。
- Decrypt(2026-10-03):Chainalysis Used AI to Trace the $387M Bitget Hack Back to North KoreaChainalysis 歸因與鏈別比例的第二來源。
- BleepingComputer(2026-09-30):Bitget hacked via zero-day in third-party security productsMandiant 與慢霧(SlowMist)調查:2 款第三方資安產品遭入侵,最早跡象為 8/31 的零時差漏洞。
- CNBC(2026-10-02):Bitget 'not expecting to recover a lot' from $388 million hack, CEO tells CNBC執行長不預期追回太多;保護基金以自有資金補回逾 3 億美元;9/29 快照儲備率 131%;調查報告細節。
- CryptoSlate(2026-10-02):Bitget restores $300M fund after absorbing $388M security breach保護基金補回逾 3 億美元;9/29 快照 19 種資產、儲備率 131%;10/2 恢復其餘服務。
- Cryptopolitan(2026-09-25):Circle and Tether freeze $318K of Bitget hack funds as $387.5M slips awayCircle 與 Tether 凍結約 31.8 萬美元;可凍結的穩定幣在幾分鐘內被換成 ETH。
- Cointelegraph(2026-09-29):Bitget CEO doubts full recovery of $388M hack funds執行長對追回不樂觀;Bybit 1 年多來僅凍結約 3.5%;凍結與追回各 5% 賞金。
- FBI(2025-02-26):North Korea Responsible for $1.5 Billion Bybit HackFBI 指認北韓(TraderTraitor)於 2025-02-21 竊取約 15 億美元。
- The Record(2025-02-21):Hackers drained $1.4 billion of cryptocurrency from Bybit exchange約 40.1 萬枚 ETH;冷錢包轉出時簽署介面被偽裝;執行長稱 1:1 足額並取得過渡性借款。
- SecurityWeek(2025-02):FBI Says North Korea Hacked Bybit as Details of $1.5B Heist EmergeSafe{Wallet} 開發者電腦遭入侵,惡意程式在簽署時竄改交易內容。
- The Block(2025-02-24):Bybit CEO says exchange has closed shortfall in ETH reserves以借款、大戶存入與場外購買補足 ETH 缺口,宣稱恢復 1:1。
- FBI(2024-12-23):TraderTraitor Responsible for Theft of $308 Million USD from Bitcoin.DMM.com假冒招募人員入侵錢包軟體公司 Ginco 員工,竄改交易請求,損失 4,502.9 枚 BTC。
- BleepingComputer(2024-12):FBI links North Korean hackers to $308 million crypto heistDMM 事件手法與歸因的第二來源。
- CoinDesk(2024-12-02):DMM Bitcoin to Shut Down After $305M Hack; Will Transfer Accounts to SBI VCDMM 結束營業,客戶帳戶與資產移轉至 SBI VC Trade。
- The Block(2024-12):DMM Bitcoin to shut down, transfer assets to SBI Group unitDMM 結束營業的第二來源。
- TechCrunch(2014-02-28):Mt.Gox Files For Bankruptcy Protection, Says 850,000 Bitcoin Lost約 85 萬枚 BTC 遺失,其中 75 萬枚屬於客戶。
- NPR(2014-02-28):Mt. Gox Files For Bankruptcy; Nearly $500M Of Bitcoins LostMt. Gox 破產與遺失數量的第二來源。
- CNBC(2014-03-20):Mt.Gox says it found 200,000 bitcoins in 'forgotten' wallet破產後在舊錢包找回約 20 萬枚 BTC。
- CNBC(2024-07-05):Mt. Gox begins repaying bitcoin to creditors a decade after exchange's collapse2024 年 7 月開始以 BTC、BCH 返還債權人。
- The Daily Hodl(2024-07-05):Mt. Gox Trustee Says Some Creditors Have Received Compensation in Bitcoin and Bitcoin Cash返還開始的第二來源(引述破產管理人公告)。
- CoinDesk(2017-04-03):Bitcoin Exchange Bitfinex Buys Back All Remaining 'Hack Credit' Tokens2016 年事件後用戶被減記 36%;2017-04-03 BFX 代幣全數以美元買回。
- Fortune(2016-08-15):Can Bitfinex Really Impose the $72 Million Theft on Its Customers?平攤損失與 BFX 代幣的第二來源。
- CNBC(2022-02-08):Feds seize $3.6 billion in bitcoin stolen from Bitfinex hack美國司法部 2022 年查扣逾 9.4 萬枚相關 BTC。
- The Block(2022-02-08):US government seizes $3.6 billion in bitcoin tied to 2016 hack of Bitfinex查扣的第二來源。
- CNBC(2018-01-26):Japanese cryptocurrency exchange loses more than $500 million to hackers約 5.23 億枚 NEM、約 580 億日圓,存放在熱錢包。
- Fortune/Reuters(2018-01-29):The Coincheck Cryptocurrency Hack: Everything You Need to Know熱錢包;轉出 8 小時後才發現餘額異常。
- PYMNTS(2018-03):Coincheck Will Refund Customers After Losing $520M In Hack以自有資金、每枚 88.549 日圓補償約 26 萬名持有者。
- Crypto Economy(2018-01):CoinCheck will compensate NEM holders以自有資金、每枚 88.549 日圓補償約 26 萬名持有者。
- CoinDesk(2019-05-07):Hackers Steal $40.7 Million in Bitcoin From Crypto Exchange Binance2019-05-07 逾 7,000 枚 BTC;API 金鑰與 2FA 驗證碼外洩;只影響約占 2% 的 BTC 熱錢包;由 SAFU 吸收。
- 工商時報(2019-05-09):加密通貨交易所被駭 幣安遭盜 4 千萬美元比特幣幣安事件的第二來源。
- Elliptic(2024-07):$235 million lost by WazirX in North Korea-linked breach2024-07-18 多簽錢包遭入侵,約 2.35 億美元;暫停提領。
- The Hacker News(2024-07):WazirX Cryptocurrency Exchange Loses $230 Million in Major Security BreachWazirX 事件的第二來源。
- MediaNama(2025-10):WazirX Crypto Exchange Scheme Gets Singapore HC Approval事發約 15 個月後,新加坡高等法院核准重組方案。
- 美國紐約南區破產法院(2023-01-04):In re Celsius Network LLC, Memorandum Opinion(Earn 資產歸屬)依 Celsius 服務條款,Earn 帳戶資產屬於 Celsius、為破產財產;申請破產時約 60 萬個 Earn 帳戶、約 42 億美元。
- CoinDesk(2023-01-05):Celsius Earn Assets Belong to Bankrupt Crypto Lender, Judge RulesCelsius 判決的第二來源:Judge Martin Glenn 認定 Earn 資產屬於破產財產,約 42 億美元。
- Binance:Get Started With Binance Simple Earn Flexible Products(FAQ)活期理財的資產提供給幣安業務單位運用,包括透過槓桿與借貸產品借給其他用戶(說明產品結構用,非推薦)。
- OKX:Simple Earn User Agreement簡單賺幣不保證本金;借款人違約且清算不足時,可能損失部分或全部本金(說明產品結構用,非推薦)。
- Gemini(2024-05-29):Gemini Earn Users Receive $2.18 Billion of Their Digital Assets in KindEarn 用戶首批以原幣領回應得資產的 97%(約 21.8 億美元),其餘將以原幣補足到 100%。
- CNBC(2024-10-07):FTX bankruptcy judge approves more than $14 billion payback planFTX 還款方案獲法院核准,債權以 2022 年 11 月申請破產時的價值計算。
- 金管會主管法規共用系統:虛擬資產服務法第 14 條資通系統安全管理、第 15 條作業委託、第 18 條客戶資產分別獨立與破產隔離、第 56 條施行日期由行政院定之。
- 中央社(2026-06-30):立院三讀虛擬資產法 明定穩定幣發行依據、強化監理2026-06-30 三讀;業者須建立內控稽核與資安制度。
- 經濟日報(2026-06-30):虛擬資產專法三讀 資誠解析五大重點一次看要求業者將客戶資產與公司資產分離保管。
- Vitalik Buterin(2022-11-19):Having a safe CEX: proof of solvency and beyond默克爾樹負債證明的原理與限制(時間點快照等),長期方向是降低對交易所的信任依賴。
- Kraken:Proof of Reserves交易所說明儲備證明如何納入客戶負債並供用戶自行驗證(說明原理用,非推薦)。